マネージドセキュリティサービスおすすめ18選【2026年】MDRとの違いと月額料金
この記事を読むと分かること
「専任の担当者がいないまま、監視と対応を抱えている」。
「夜間と休日のアラートを見る人がいない」。
「取引先から、24時間の監視体制を説明するよう求められた」。
マネージドセキュリティサービスを探し始めるきっかけは、このような悩みから始まることが多いです。
マネージドセキュリティサービスを導入すると、専門の事業者が24時間体制でログとアラートを監視します。契約によっては、検知後の端末の隔離まで事業者が行います。
しかし、「通知だけで終わるのか、隔離までしてくれるのか」「MSSとMDRのどちらを選べばいいのか」「月額はいくらになるのか」という迷いも出てきます。
情シスが2人なら、夜間と休日の検知から隔離までを外部か製品に任せられる端末監視から比べるのがおすすめです。公開されている料金で300台を計算すると、月25万2,000円(税抜)〜30万円(税別)です。
この記事では、編集部が調べた範囲で公式サイトに個別の導入事例を公開しているマネージドセキュリティサービス18社を、「どんな状況の会社を支援しているか」の観点も含めて掲載しました。監視の対象、検知後の対応、公開されている料金が分かる形で比較しています。
マネージドセキュリティサービスを依頼したあとの会社を見ると、次のような成果につながった事例もありました。
- アラートの調査にかかる工数が減り、本来の業務に集中できるようになった
- 検知から隔離までの初動が速くなった
- 夜間や休日も監視が続き、担当者の不安が減った
ぜひ最後までご覧ください。
この記事はセキュリティコンサルのおすすめの中の、監視の運用を外部に任せるサービスに絞った比較記事です。
1. この記事の掲載基準
掲載したのは、公式サイトにセキュリティ監視の導入事例を個別のページで公開している18社です。業種・規模・課題が分かりやすい会社を優先し、知名度ではなく、監視のサービス内容を公式サイトで説明していて、その事例を公開している会社を中心に選んでいます。
料金は公式サイトに金額が書いてある場合に転記し、金額を確認できなかった会社は「見積もり」としました。数字は各社の公開情報で、確認日は記事末尾の注記にあります。本記事には有料掲載企業が含まれる場合があり、該当する会社にはブロックの冒頭にPRと表記します(2026年11月時点で該当なし)。
\セキュリティ対策の比較に、まだ入っていない会社の方へ/
セキュリティ対策の比較記事への掲載を相談する2. マネージドセキュリティサービスとは
マネージドセキュリティサービス(MSS)とは、セキュリティ機器や端末のログを外部の専門事業者が監視し、検知後の連絡や対処まで運用を代行するサービスです。監視の対象は端末、ネットワーク機器、クラウドのログで、通知までの契約と、隔離や遮断まで任せられる契約があります。
デロイト トーマツ ミック経済研究所のマネージドセキュリティサービス市場の現状と展望 2025年度版は、2025年度の市場規模を前年比113.6%の2,681億円としています。依頼できる業務の範囲、SOCやMDRとの違い、検知後の隔離を誰が行うかを順に整理しました。
なぜ夜間と休日の監視が必要になるのか
夜間と休日の監視が必要になるのは、取引先や業界のガイドラインから24時間の監視を求められる場面があるためです。公開されている事例には、自動車業界のガイドラインへの対応で24時間365日の監視と即時通知を整えた部品メーカーがあります。大手の取引先からセキュリティの調査を求められるようになった建築設備の会社もあります。
社内の担当者だけでは、夜間と休日のアラートを見続けることは難しくなります。情シスが少人数の会社ほど、外部に任せる範囲を先に決めると選びやすくなります。
依頼できる業務の範囲
依頼できる業務は、監視から始まり、分析、初動対応、調査と復旧の支援の順に広がります。どこまで含むかは契約ごとに違うので、プランの単位で比べることが大切です。
| 業務の段階 | 事業者が行うこと | 社内に残ること |
|---|---|---|
| 監視 | ログとアラートを24時間体制で見る | 通知の連絡先を用意する |
| 分析 | 誤検知を除き、危険度を判定して通知する | 通知を読んで対処を判断する |
| 初動対応 | 端末のネットワーク隔離や通信の遮断を行う | 業務への影響を確認する |
| 調査と復旧の支援 | 感染の範囲を調査し、駆除や再発防止を支援する | 隔離した端末を業務に戻す |
| 運用 | 設定変更、検知ルールの調整、月次レポートを担う | レポートを読み、改善を決める |
監視の範囲の外にある業務は、頼み先が変わります。公開前の欠陥を調べるなら脆弱性診断の会社のおすすめ、社内のパソコン管理やヘルプデスクまで依頼するなら情シスアウトソーシングのおすすめで比較しています。
MSSとSOCの違い
SOCは監視する組織や機能の名前で、MSSは監視から運用までを外部に任せるサービスの名前です。SOC(Security Operation Center)は、ログを分析して攻撃の兆候を見つけるチームと設備を指します。自社の中に作る場合と、事業者のSOCを契約して使う場合があります。
「SOCサービス」「SOCアウトソーシング」という名前で提供している会社もあり、中身はMSSと重なります。名前では判断しにくいため、監視の対象と検知後の対応で比べるのがおすすめです。
MSSとMDRの違い
MSSは機器の監視と運用が中心で、MDRは検知後の調査と隔離まで事業者が行うサービスです。MDR(Managed Detection and Response)は、EDR(端末の挙動を記録して不審な動きを検知する製品)のアラートを専門家が分析し、対処まで担います。
| 項目 | MSS | MDR | SOC |
|---|---|---|---|
| 何の名前か | 外部に任せるサービス | 外部に任せるサービス | 監視する組織や機能 |
| 主な対象 | ファイアウォール、UTM、WAF、EDRなどのログ | EDRなど端末の検知 | 自社や事業者が決めた範囲 |
| 検知後 | 通知が中心。契約によって遮断まで | 調査と隔離まで | 組織の権限で決まる |
| 向いている会社 | UTMやWAFの運用も任せたい会社 | EDRがあり、夜間に隔離できる人がいない会社 | 専任の担当者を複数置ける会社 |
同じMDRの名前でも、隔離を事業者が代行するプランと、推奨策の提示にとどまるプランがあります。反対に、MSSの名前で端末の隔離まで行う会社もあります。
検知後の隔離は誰がやるのか
通知までの契約なら隔離は社内の仕事になるので、誰が・何分以内に・どの操作まで行うかを契約前に聞いておくと安心です。今回比較した18社の公開情報を読むと、隔離の主体はプランごとに次の4つに分かれます。
| 隔離の主体 | 夜間と休日に起きること | 確認すること |
|---|---|---|
| 社内の担当者 | 通知を見た担当者が端末を止める | 夜間の連絡先と代理の担当者 |
| 事業者のエンジニア | アナリストやエンジニアが遠隔で隔離する | 隔離までの時間と、作業の範囲 |
| 製品の自動隔離 | 製品が自動で隔離し、有人の対応は別の時間帯になる | 有人の時間帯と、隔離の戻し方 |
| 事前の手順に沿った事業者 | 決めておいた手順で事業者が隔離する | 隔離してよい端末と条件 |
隔離は業務を止める操作なので、条件を契約の前に決めておくことが大切です。公開されている事例には、事前に定めた手順で検知後1時間以内に隔離する例や、緊急の場合は依頼主の承諾を待たずに管理者アカウントを無効化する例があります。
3. マネージドセキュリティサービスの料金相場
公開されている料金で端末300台を計算すると月25万2,000円〜42万円で、台数で払う監視の初期費用は0円〜23万円(税抜)です。
マネージドセキュリティサービスの相場は、編集部が複数の公開情報を比べて整理した目安で、初期費用10万〜30万円+月額3万〜5万円です。編集部が調べた範囲では、ファイアウォールなどの監視が中心の型を月10万〜30万円程度、SOCやEDRまで含む包括型を月30万〜100万円以上とする例もあります。幅が大きいので、次の公開料金と台数の計算もあわせて見るのがおすすめです。
この記事に出てくる金額は3種類あります。「相場」は編集部が複数の公開情報を比べて整理した目安です。「公開されている料金」は各社が公式サイトに出している1つのプランの金額で、「編集部の計算」は公開されている料金に台数を掛けた金額です。
公的な基準では、IPA(情報処理推進機構)のサイバーセキュリティお助け隊サービス基準 2.1版が、中小企業向けの端末監視型を1台あたり月額2,000円(税抜き)以下としています。
- 監視の対象と台数。端末の台数、機器の型、ログの量のどれで金額が決まるかがサービスで違います。
- 検知後の対応の範囲。通知までの契約か、隔離や遮断まで任せる契約かで、プランが分かれます。
- 料金に含まれるもの。EDRのライセンス、初期費用、最低契約期間が含まれるかで、支払う総額が変わります。
公開されている月額料金はいくらか
公開されている料金は、端末1台で月1,000円の例がある台数課金、月10.8万円からのログ監視、1,000台で月21万円からのSOCなどに分かれます。AWS向けには月5万円からのプランもあります。金額の単位が違うので、1台の単価だけでは比べられません。次の表は、公式サイトの表記のまま並べました。
| サービス(運営) | 金額の決まり方 | 公開されている料金 |
|---|---|---|
| データお守り隊(アクト) | 端末の台数 | 初期費用0円 月額1,000円(税別)/台 契約は1年間で一括払い |
| ESET PROTECT MDR Lite(キヤノンマーケティングジャパン) | ライセンス数 | 1ライセンスあたり年額 26-49は14,300円 250-499は10,080円 税抜・希望小売価格 |
| NDS MSS エンドポイントセキュリティプラン(NDS) | 基本料+端末の台数 | 10〜19台 15,000円+2,100円/台 251〜300台 45,000円+1,250円/台 税抜。201台以降は約款の料金表 |
| たよれーる らくらくEDR(大塚商会) | 端末の台数 | 月額290円(税別)/台 別途有償費用がかかります |
| Ray-SOC(レイ・イージス・ジャパン) | ログ量と保存期間 | 標準プラン 月額10.8万円から 監視対象の機器の数に関わらず従量課金 |
| EasySOC V for FortiGate(大塚商会) | 機器の型 | FortiGate70G 月額6,050円(税別)から |
| CEC SOC(シーイーシー) | 1000台あたり | 検知SOC 月額¥210,000〜/1000台 標準SOC 月額¥300,000〜/1000台 税抜。1000台以下も可 |
| Cloud Chorus マネージドセキュリティサービス(NHN テコラス) | プラン | Small 5万円~/月 Medium 15万円~/月 Largeと初期費用は 公式サイトでご確認ください |
| CloudFastener(サイバーセキュリティクラウド) | 基本利用料+超過分 | 初期費用 300,000 円(1 回) 1,000,000 円~(月額) |
月額に何が含まれるかは会社で違います。ライセンス費用を月額に含めている例もあれば、製品のライセンスが別に必要な例もあります。金額を載せていない会社は、対象と台数を伝えて見積もりを取ることが必要です。
300台と50台で計算するといくらか
公開されている料金で端末監視を計算すると、300台は月25万2,000円〜42万円、50台は月5万円〜10万5,000円です。台数が同じ条件で比べるため、次の表は編集部が公開されている料金から計算しました。
| サービス | 300台の会社 | 50台の会社 |
|---|---|---|
| ESET PROTECT MDR Lite | 月25万2,000円(税抜) | 約5万1,167円(税抜) |
| データお守り隊 | 月30万円(税別) | 月5万円(税別) |
| NDS MSS エンドポイントセキュリティプラン | 月42万円(税別) | 月10万5,000円(税抜) |
ESET PROTECT MDR Liteは、1ライセンスあたりの年額(税抜・希望小売価格)に台数を掛けて12で割りました。300台は250-499の帯、50台は50-74の帯の金額で計算しました。この料金に製品のライセンスがどこまで含まれるかは、販売店への確認が必要です。データお守り隊の金額は月換算で、実際の支払いは1年分の一括です。
NDS MSSの300台は、料金ページでは201台以降が「別途お問合せ」のため、契約約款の料金表の251〜300台の金額(税別)で計算しました。50台は料金ページの金額(税抜)です。3つとも、初期費用と、別に契約が必要な製品の費用は含めていません。
4. マネージドセキュリティサービスの選び方
マネージドセキュリティサービスは、検知後の隔離、監視の対象、夜間と休日の連絡、同じ規模の会社の事例、料金に含まれるものの5点を確かめると比べやすくなります。
- 検知後の隔離を誰がやるかを決める
- 監視の対象を端末・機器・クラウドでそろえる
- 夜間と休日の連絡手段と有人の時間を確かめる
- 同じ規模、同じ困りごとの会社を助けた経験を見る
- 料金に含まれるものを確かめる(ライセンス・初期費用・最低契約)
1. 検知後の隔離を誰がやるかを決める
最初に決めるのは、夜間に端末を止める人です。建物の警備に例えると、通報までの契約と、駆けつけて対処する契約の違いにあたります。通知までの契約では、夜間に連絡を受けて端末を止める担当者が社内に必要です。
事業者に隔離を任せる場合は、止めてよい端末と、業務を止められないサーバーを分けて伝えることが大切です。隔離した端末を業務に戻す作業は、社内に残る場合があります。
マネージドセキュリティサービスの隔離を決めるときの確認項目
- 夜間に連絡を受ける担当者を社内で決める
- 隔離してよい端末と除外する端末を分ける
- 検知から隔離までの時間を聞く
2. 監視の対象を端末・機器・クラウドでそろえる
監視の対象は、端末、UTMやファイアウォール、クラウドの3つに分けて書き出します。端末はEDRの製品名、機器はメーカー名、クラウドはAWSやMicrosoft 365のようなサービス名で、対応の有無が決まるためです。
導入済みの製品をそのまま監視できるサービスと、事業者が指定する製品を新しく入れるサービスがあります。指定の製品に入れ替えると、ライセンスの費用と端末への配布の作業が増えます。
マネージドセキュリティサービスの監視の対象を確かめるときの確認項目
- 端末の台数とOSを一覧にする
- 導入済みのEDRとUTMの製品名を書き出す
- 既存の製品をそのまま監視できるかを聞く
3. 夜間と休日の連絡手段と有人の時間を確かめる
「24時間365日」と書かれていても、自動の検知を指すのか、人の対応を指すのかはサービスごとに違います。公開されている案内には、AIのアラートと自動隔離が24時間365日でアナリストの対応は平日日中帯の例や、電話の連絡を平日に限りオプションで24時間365日に広げる例があります。
夜間に電話が必要な会社は、誰の携帯に連絡が来るのかまで決めておくと安心です。
マネージドセキュリティサービスの夜間の体制を確かめるときの確認項目
- 有人で対応する時間帯を聞く
- 夜間と休日の連絡手段を聞く
- 連絡がつかないときの対処を社内で決める
4. 同じ規模、同じ困りごとの会社を助けた経験を見る
従業員20名の商社、PC約420台の部品メーカー、約2,500台の端末を持つ建設機械のレンタル会社の事例を読むと、任せた範囲も社内の体制も違いました。自社と近い人数と困りごとの事例がある会社なら、見積もりの相談で話が早く進みます。各社の事例は6章「マネージドセキュリティサービスおすすめ18選」にまとめました。
マネージドセキュリティサービスの事例を確かめるときの確認項目
- 同じ業種と人数の事例を聞く
- 事例で使ったサービス名が検討中のプランと同じかを聞く
- 依頼前の社内の体制を事例で読む
5. 料金に含まれるものを確かめる(ライセンス・初期費用・最低契約)
月額が近くても、含まれるものが違うと総額が変わります。比べるときは、EDRのライセンスが含まれるか、初期費用はいくらか、最低契約期間はどれくらいかの3点をそろえることが大切です。
公開されている料金には、初期費用0円の例と、環境構築や機器設定の費用として初期費用がかかる例があります。公開されている規約では、最低利用期間に1か月、6か月、1年の例があります。
マネージドセキュリティサービスの料金を比べるときの確認項目
- EDRのライセンスが月額に含まれるかを聞く
- 初期費用と追加の設定費用を聞く
- 最低契約期間と支払いの方法を聞く
条件で選ぶ:自社の状況に合う監視
ここからは、自社の条件ごとに向いている会社を整理しました。表に並べたのは、その条件に関わる料金や案内を公式サイトに書いている会社です。
| 条件 | 選ぶサービス | 向いている会社 | 公開されている料金 |
|---|---|---|---|
| 情シスが1〜2人で、夜間と休日を任せたい | 検知から隔離までを外部か製品に任せられる端末監視 | シーイーシー、サイバーリーズン、キヤノンマーケティングジャパン、アクト | ESET PROTECT MDR Lite 300台で月25万2,000円(税抜) データお守り隊 300台で月30万円(税別) CEC SOC 検知SOC 月額¥210,000〜 /1000台(税抜) サイバーリーズンは見積もり |
| 50人以下で、端末が50台以下 | 少ない台数から契約できる端末監視 | アクト、キヤノンマーケティングジャパン、NDS | データお守り隊 50台で月5万円(税別) ESET PROTECT MDR Lite 50台で約5万1,167円(税抜) NDS エンドポイント 50台で月10万5,000円(税抜) |
| EDRを入れている | 検知後の調査と隔離を社内でできないならMDR | NRIセキュア、日立ソリューションズ、ブロードバンドセキュリティ | 見積もり |
| UTMやファイアウォールを監視したい | 機器のログを監視するサービス | レイ・イージス・ジャパン、NDS、ソフトバンク | Ray-SOC 標準プラン 月額10.8万円から NDS 総合セキュリティプラン 50台で月13万円(税抜) ソフトバンクは見積もり |
| AWSやMicrosoft 365を監視したい | クラウド専用の監視 | NHN テコラス、サイバーセキュリティクラウド、S&J | Cloud Chorus(AWS) Small 5万円~/月 CloudFastener 1,000,000 円~(月額) S&Jは見積もり |
| 監視体制を新しく作りたい | 複数メーカーの製品に対応する会社 | シーイーシー、ソフトバンク、ブロードバンドセキュリティ | CEC SOC 標準SOC 月額¥300,000〜/1000台 (税抜・1000台以下も可) ほかは見積もり |
情シスが2人の会社はどこに頼むか
情シスが2人なら、夜間と休日の検知から隔離までを外部か製品に任せられる端末監視から比べます。公開されている料金で300台を計算すると、エンジニアが隔離まで行う型で月25万2,000円(税抜)、製品が自動で隔離し有人対応は平日日中の型で月30万円(税別)です。
月25万2,000円の型は、エンジニアが24時間365日の監視のなかで駆除とネットワーク隔離まで行います。月30万円の型は、AIのアラートと製品の自動隔離が24時間365日動き、アナリストの対応は平日日中帯です。夜間に人の判断が必要な会社はエンジニアが隔離する型、製品に任せて平日に内容を確かめる会社は自動で隔離する型が合います。
夜間も電話で連絡を受けたい場合は、300台で月42万円(税別)の端末監視に、24時間365日の電話とメールの対応を月3万円で追加できる例があります。
50人以下の会社はどこに頼むか
1台から契約できる端末監視があり、公開されている料金で50台を計算すると月5万円(税別)〜月10万5,000円(税抜)です。月5万円の例は1年分の一括払いで、50台なら年60万円(税別)です。
ほかにも、26ライセンスから導入できる端末監視や、10台からの料金を公開している中小企業向けのサービスがあります。兼任の担当者だけで、通知を読む時間を取りにくい会社は、隔離まで事業者か製品が行う契約が向いています。
EDRを入れている会社はMSSとMDRのどちらを選ぶか
EDRを入れている会社は、検知後の調査と隔離を社内でできるならMSS、できないならMDRを選びます。判断の材料は、夜間のアラートを誰が分析するか、隔離の操作を外部に許可できるか、今のEDR製品に対応しているかの3点です。
| 社内の状況 | 選ぶサービス | 確認すること |
|---|---|---|
| 夜間も含めて調査と隔離を社内でできる | MSS | EDRのログをほかの機器と合わせて監視できるか |
| 調査はできるが、夜間の隔離ができない | 隔離を代行するMDR | 隔離の条件と連絡の順番 |
| 調査も隔離も社内でできない | 調査と隔離まで任せるMDR | 今のEDR製品に対応するか |
特定のEDR製品に絞ったMDRと、複数の製品に対応するMDRがあります。今のEDRを使い続ける場合は、製品名を伝えて対応の有無を聞くことが大切です。ファイアウォールなど端末の外の機器も同じ窓口で監視したい場合は、MSSの範囲も比べるのがおすすめです。
UTMやファイアウォールの監視はどこに頼むか
UTMやファイアウォールなら、機器のログを監視するサービスから選びます。公開されている料金では月額10.8万円からの例があり、監視する機器の数に関わらない料金もあります。
UTMのレンタルと端末の監視をまとめた料金では、50台で月13万円(税抜)の例があります。FortiGateに絞った簡易なSOCには、機器の型ごとに月額6,050円(税別)からの例があり、重要なインシデントはメールで通知されます。
AWSやMicrosoft 365の監視はどこに頼むか
AWSやMicrosoft 365なら、クラウド専用の監視を公開している会社から選びます。公開されている料金では、AWS向けの監視にSmallが月5万円〜、Mediumが月15万円〜の例があります。Largeの月額と初期費用は、公式サイトで確認が必要です。
Microsoft 365では、既存のライセンスを使い、ユーザー数による年額課金で監視するサービスもあります。クラウドの設定の責任は、監視を頼んでも利用する会社に残る場合があるため、改善の作業を誰が行うかまで見積もりで確かめるのがおすすめです。
監視体制を新しく作るならどこに相談するか
機器のログをまとめる設計から頼むなら、複数メーカーの製品に対応する会社から選びます。CEC SOCは複数メーカーのEDRとセキュリティ対策製品に対応すると公開しています。
台数で払う監視の初期費用は公開されている料金で0円〜23万円(税抜)、運用は月額の監視料金が別にかかります。クラウド専用の監視には初期費用300,000 円(1 回)の例があり、機器の購入や構築の費用は見積もりで確かめることが必要です。
監視とコンサルティングの両方を公式に載せている会社には、日立ソリューションズ、ブロードバンドセキュリティ、S&J、シーイーシーがあります。NRIセキュア、NTTドコモビジネス、サイバーセキュリティクラウドも監視とコンサルティングを公式に載せています。監視の前にルールやCSIRT(事故に対応する社内の組織)の整備から相談したい場合は、同じ会社にまとめる方法があります。
取引先に24時間の監視を説明するには
監視の対象・時間帯・検知後の連絡と隔離の手順の3点を書面で示せるよう、契約書と月次レポートを用意します。取引先からは、誰が、どのように、何分以内に対応するのかまで説明できる体制を求められる場面があります。
取引先の質問に答えるときは、有人の時間帯と自動の時間帯を分けて書くと誤解を防げます。質問票への答え方は、取引先からセキュリティ対策を求められたときの対応で解説しています。
5. マネージドセキュリティサービスの比較表
18社の監視の対象、検知後の対応(隔離・遮断)、公開されている料金を、公式サイトの記載どおりに1枚の表に比較しました。料金の税込・税抜は各社の表記のままです。導入事例は、6章に1社ずつ載せています。
| サービス名 | 監視の対象 | 検知後の対応(隔離・遮断) | 料金(公開分) |
|---|---|---|---|
| エイチ・シー・ネットワークス(HCNET MSS) | ネットワーク機器のログ/端末/クラウド型プロキシ/複数のセキュリティ機器のログ | 対処法を含めて通知。緊急処置を実施 | 見積もり 簡易SOCは月額数千円から |
| サイバーセキュリティクラウド(CloudFastener) | AWS/Azure/Google Cloudのログとアラート | 通知と是正提案。是正対応と隔離はオプション | 初期費用 300,000 円(1 回) 1,000,000 円~(月額) |
| 日立ソリューションズ | 対応製品のログ(ファイアウォール、EDRなど) | 端末のネットワーク隔離まで実施(製品により範囲は異なる) | 見積もり |
| ソフトバンク(MSS) | ネットワーク/エンドポイント/Microsoft製品 | 有人窓口が緊急時の遮断まで実施 | 見積もり |
| レイ・イージス・ジャパン(Ray-SOC) | ファイアウォールやVPN接続装置を中心に機器のログ | 重大度に応じて通知と調査結果の報告。隔離と遮断の範囲は問い合わせで確認 | 標準プラン 月額10.8万円から Ray-SOC WAF ¥35,000〜 / 月(税抜) |
| NDS(NDS MSS) | 端末・サーバー/UTM | アクセスブロックと端末の論理隔離。電話の連絡は平日、24時間365日は有償オプション | エンドポイント 20〜50台 20,000円+1,700円/台 総合 20〜50台 25,000円+2,100円/台 税抜。初期費用は別 |
| ブロードバンドセキュリティ | ファイアウォール、IDS/IPS、UTM、WAF/端末/複数製品の統合監視 | 連絡と攻撃の遮断、端末の隔離 | 見積もり |
| S&J | セキュリティ機器のログ/Active Directory/Microsoft 365(Azureは別申込) | SOCは対処内容を含めて通知。ADは事業者がアカウントを無効化。My SOC 365はAIが自動で隔離 | 見積もり |
| 三菱電機デジタルイノベーション | 端末/ネットワークへの不正アクセス | マネージドEDRは端末の隔離処置を代行 | 見積もり |
| サイバーリーズン(Cybereason MDR) | Cybereason利用者のエンドポイント | Completeは抑止制御を代行。Essentialsは推奨策を提示 | 見積もり 販売パートナー経由で提示 |
| シーイーシー(CEC SOC) | 複数メーカーのEDRとセキュリティ対策製品 | 24時間365日で対象機器の隔離または復旧対応 | 検知SOC 月額¥210,000〜 /1000台 標準SOC 月額¥300,000〜 /1000台。税抜 |
| NRIセキュア | 端末/EDR以外の機器のログ/アイデンティティ | 自動隔離と遠隔の手動隔離 | 見積もり マネージドEDRは端末100台~ |
| NHN テコラス(Cloud Chorus) | AWSのセキュリティサービスのアラート | 重要度に応じた通知と緊急一次対応 | Small 5万円~/月 Medium 15万円~/月 Largeと初期費用は 公式サイトでご確認ください |
| アクト(データお守り隊) | 端末(SentinelOne) | 製品の自動隔離は24時間365日。アナリストの対応は平日日中帯 | 初期費用0円 月額1,000円(税別)/台 1年間・一括払い |
| キヤノンマーケティングジャパン(ESET PROTECT MDR) | 端末(ESETのエンドポイント製品) | Liteはエンジニアが駆除とネットワーク隔離まで実施 | Lite 1ライセンスあたり年額 26-49は14,300円 250-499は10,080円 税抜・希望小売価格 |
| 大塚商会(たよれーる らくらくEDR) | 端末/FortiGateのログ(EasySOC V) | らくらくEDRは隔離作業をリモートで代行。EasySOC Vはメールで通知 | らくらくEDR 月額290円(税別)/台 別途有償費用あり EasySOC V 月額6,050円(税別)から |
| セキュアエッジ | 端末/ファイアウォール、IPS、WAF、サーバーのログ | MDRは遠隔で端末隔離。SOCは遮断まで対応。インシデントの通知は平日 9:00~17:30 | 見積もり |
| NTTドコモビジネス(WideAngle) | IPS/IDS、UTM、WAF、EDR、ID、OTのログ | 悪性の通信や侵害された端末の遮断または隔離を遠隔で実行 | 見積もり |
6. マネージドセキュリティサービスおすすめ18選
個別の導入事例を公開している18社を、1社ずつ紹介します。各社の説明のあとに、公式サイトの導入事例を出典つきで紹介しました。依頼主の発言が公開されている事例は、原文のまま引用しています。
エイチ・シー・ネットワークス
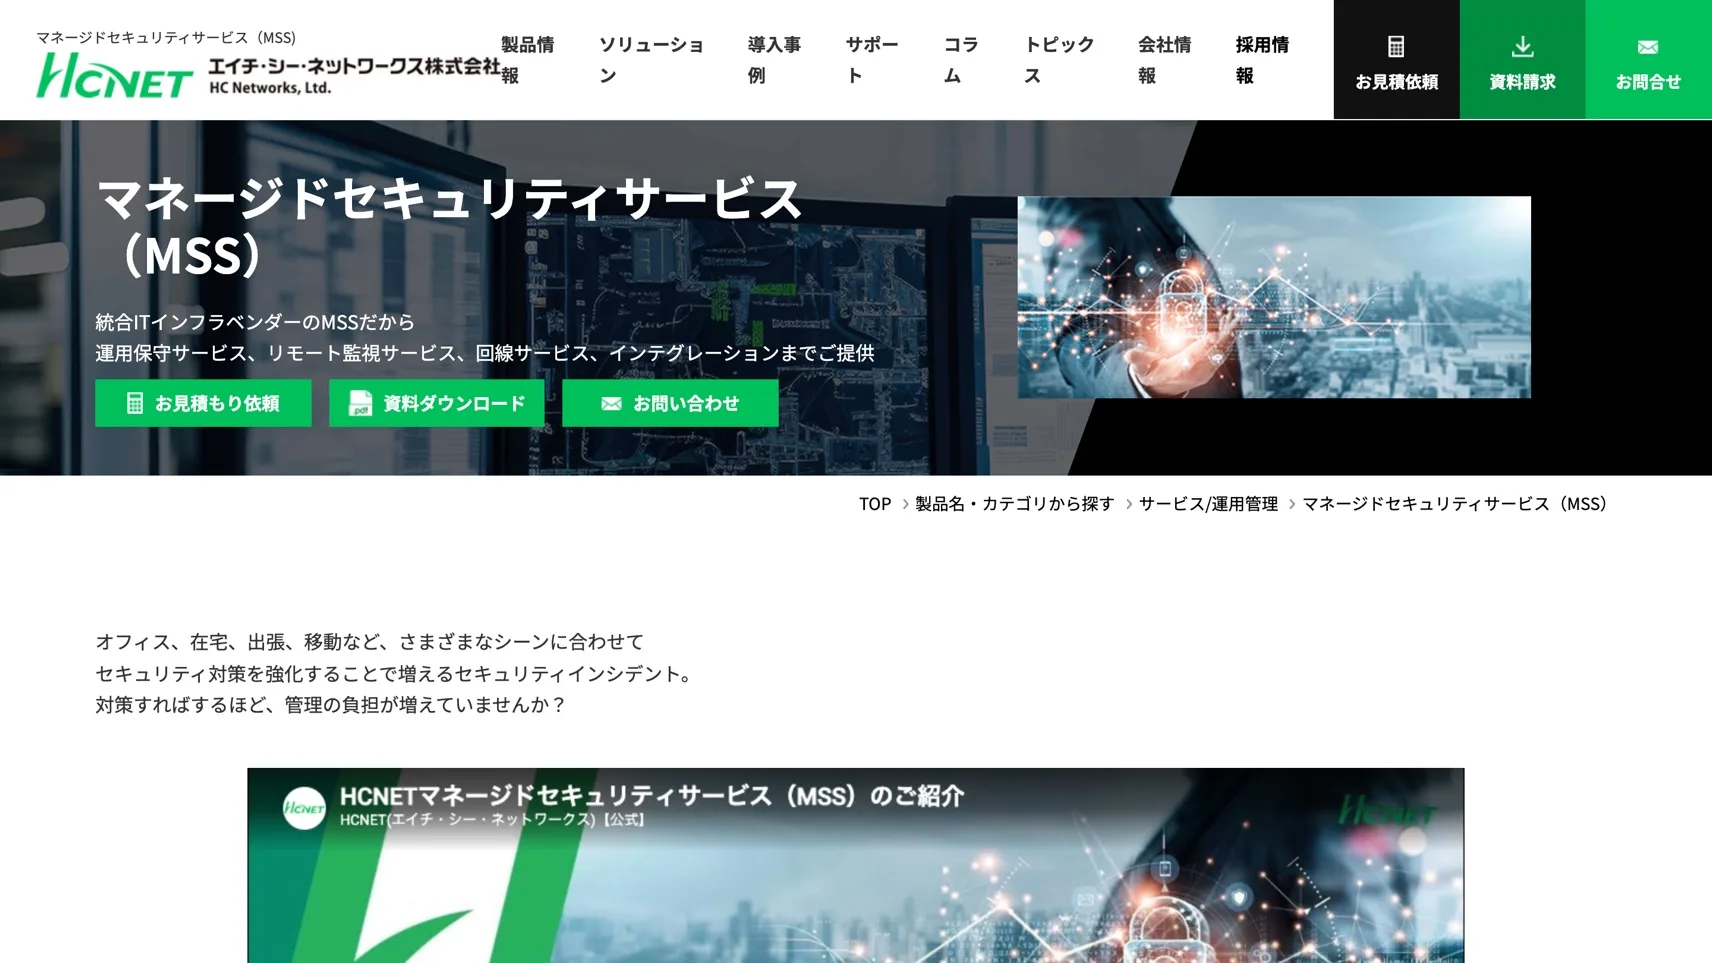
| 運営会社 | エイチ・シー・ネットワークス株式会社(東京都台東区、1981年設立) |
|---|---|
| 監視の対象 | ネットワーク機器のログ(NDR)/パソコンやサーバーなどのエンドポイント(EDR)/クラウド型プロキシ(SWG)/複数のセキュリティ機器のログ(SOC) |
| 検知後の対応(隔離・遮断) | SOCサービスはインシデント発生時に対処法を含めて通知。セキュリティ上の脅威への緊急処置を実施し、是正処置を提言 |
| 料金 | 見積もり。月額数千円から提供できる簡易SOCサービスもあり |
HCNET MSSは、エイチ・シー・ネットワークス株式会社が運営するマネージドセキュリティサービスです。公式サイトは「統合ITインフラベンダーのMSSだから」と掲げ、運用保守サービス、リモート監視サービス、回線サービス、インテグレーションまで提供すると案内しています。
SWG(Web通信の制御)、NDR(ネットワークの不審な通信の検知)、EDR、SOCの4つのサービスで、クラウドからエンドポイントまで支援すると紹介しています。SOCサービスは検知ログを収集・分析し、インシデント発生時に対処法を含めて通知するサービスです。24時間365日で対応できるサービスも用意していると記載されています。
導入事例:社会福祉法人 恩賜財団 済生会(病院・医療機関、40都道府県で405施設・430事業)
この事例は、Cisco XDRを使った統合NDRとSOCサービスを、グループの病院にまとめて展開した話です。済生会では各病院がセキュリティやシステムを個別に運用していて、対策の内容や水準にばらつきがありました。規模の小さな病院では、医療事務の担当者がIT担当を兼務する場合もありました。
全85病院のうち、NDRを個別導入済みの8病院を除く77病院を対象に、2026年11月までに展開する計画です。2026年4月時点で約20病院の監視体制が稼働し、個別に導入する形態に比べて費用が85%削減される試算だと公開しています。
すでにNDRを個別導入した病院を除き、全病院で本プロジェクトへの参加を必須としました。費用面の懸念を拭い去ってくれる内容だったからこそ、『グループ全体で統一したセキュリティ水準を確保して初めて意味を持つ』という方針を貫き通すことができました。各病院のIT担当者からはむしろ安堵の声が上がっており、本部としても各病院のセキュリティ状況を一元管理できるようになったことで、経営的なリスク管理がしやすくなりました
拠点ごとに情報システムの担当者の人数が違い、本部でまとめて監視の水準をそろえたいグループに合うかもしれません。
サイバーセキュリティクラウド
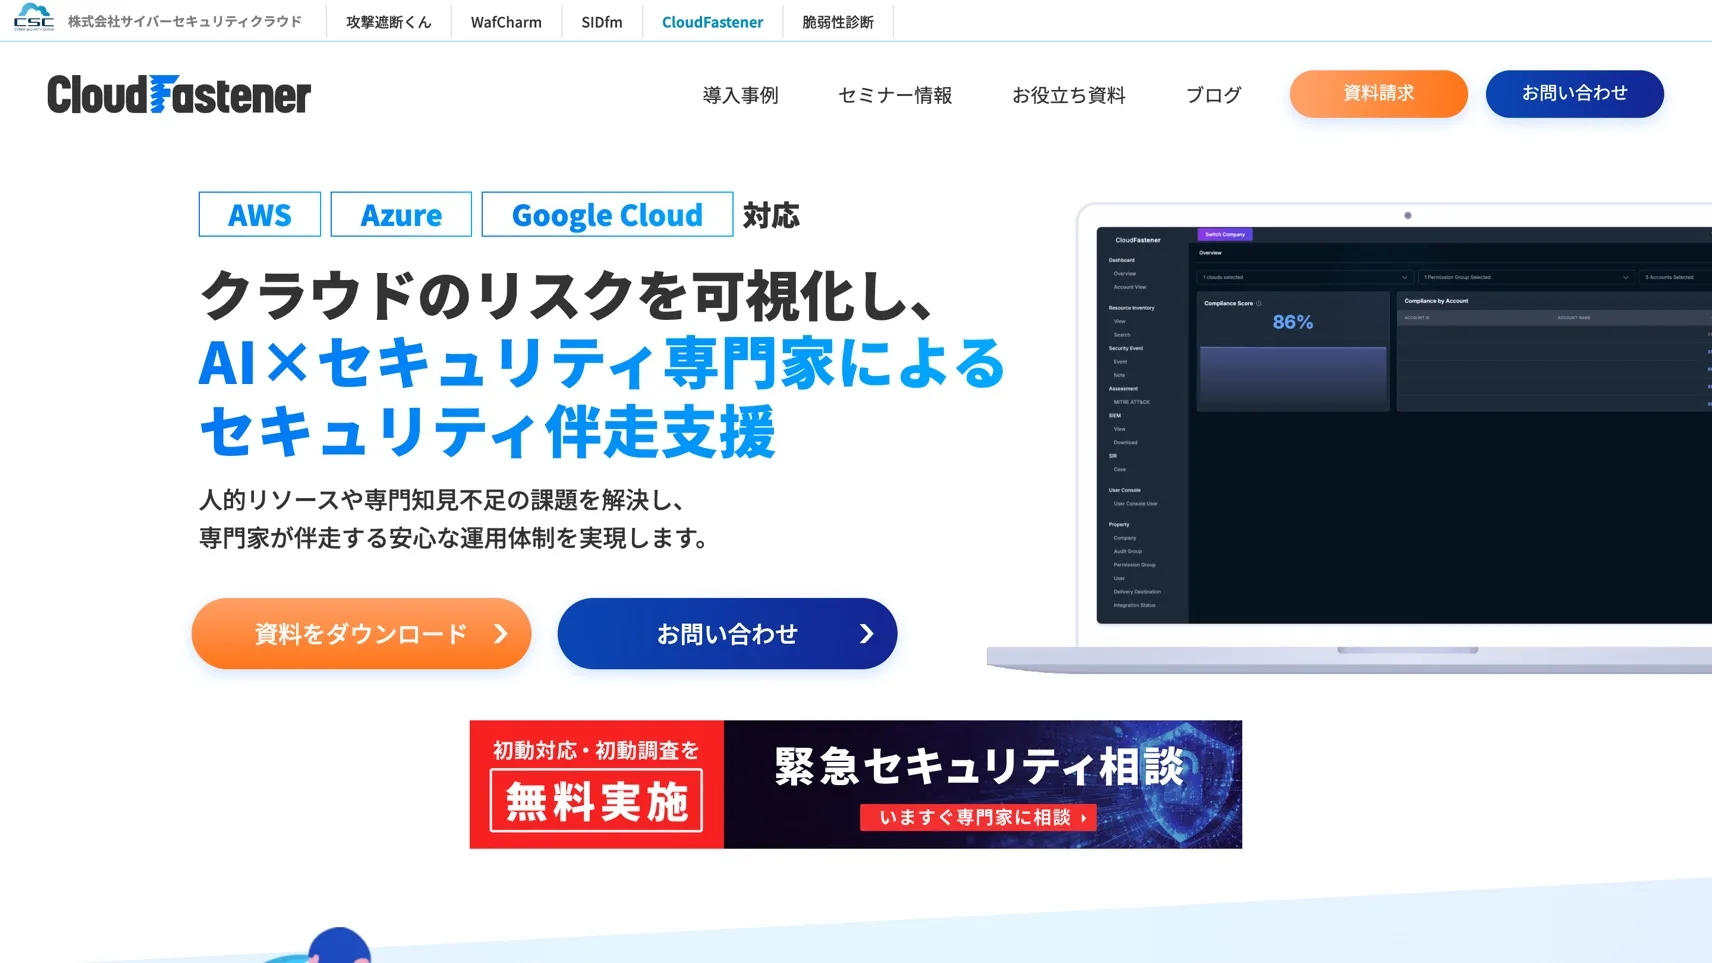
| 運営会社 | 株式会社サイバーセキュリティクラウド(東京都品川区、2010年設立) |
|---|---|
| 監視の対象 | AWS、Azure、Google Cloudのログとアラート |
| 検知後の対応(隔離・遮断) | 分析とトリアージのうえ、対処が必要なアラートを通知し、是正提案を実施。是正対応はオプション。隔離と封じ込めはAWS環境のインシデント対応オプション(IRDF)で実施 |
| 料金 | 初期費用 300,000 円(1 回)、基本利用料 1,000,000 円~(月額)。超過コンピューティングリソースとアラート是正作業は個別お見積り |
CloudFastenerは、株式会社サイバーセキュリティクラウドが運営するクラウド向けのフルマネージドセキュリティサービスです。公式サイトは「クラウドのリスクを可視化し、AI×セキュリティ専門家によるセキュリティ伴走支援」と打ち出しています。
クラウド環境から出たログやアラートを一元的に集め、TAM(テクニカルアカウントマネージャー)やセキュリティエンジニアが分析とトリアージを行い、是正提案まで担います。通常の運用に加えて、リスクアセスメント、アーキテクチャの提案、ポリシーの策定も提供すると案内しています。Amazon GuardDutyの24時間365日の監視はオプションです。
導入事例:ハウス食品グループ本社株式会社(香辛・調味加工食品など)
同社は基幹システムやWebサイト、ECサイトなど複数の領域でAWSを活用していました。構築後のシステムの脆弱性を継続的に確認する運用が定着しておらず、特に基幹システムは対策が後回しになっていたと公開しています。AWSの担当者の紹介をきっかけにCloudFastenerを知り、導入を検討しました。
セキュリティ運用の優先度が付けられるようになったのも大きな変化です。セキュリティ対策というのは、やろうと思えばいくらでもやれることがありますが、CloudFastenerでは「これは絶対にやらなければいけない」「ここまではやっておいた方がいい」「ここはやらなくて大丈夫」というところまで、根拠に基づいて具体的な提案をいただけるので、やるやらない判断がしやすくなります。
複数のシステムでAWSを使っていて、対策の優先順位を専門家と一緒に決めたい会社に向いています。
日立ソリューションズ
| 運営会社 | 株式会社日立ソリューションズ(東京都品川区、1970年設立) |
|---|---|
| 監視の対象 | 対応製品のログ(Palo Alto Networksの次世代ファイアウォール、FortiGate、Zscaler、Netskope、CrowdStrike、FortiEDR、Trend Micro Apex Oneなど) |
| 検知後の対応(隔離・遮断) | 初動対応として端末のネットワーク隔離を実施(製品によりサービス提供内容の詳細や範囲は異なると公開)。MDRサービス for CrowdStrikeは対応が必要な脅威の封じ込めまで実施 |
| 料金 | 見積もり。MDRサービス for CrowdStrikeはCrowdStrikeのライセンスが必要 |
日立ソリューションズのマネージドセキュリティサービスは、株式会社日立ソリューションズが運営する、セキュリティ製品の監視と運用のサービスです。公式サイトは「セキュリティ製品の監視・運用をワンストップで支援」と掲げ、インシデントの監視から対応、リスク軽減のための設定変更の提案までを案内しています。
サービスの内容は、インシデント監視、インシデント対応、アセスメントレポートの提供、セキュリティ設定変更の提案、脅威情報の発信です。MDRサービス for CrowdStrikeは、監視、初動対応、復旧支援、調査の4つの運用フェーズから必要なサービスを選べ、24時間365日体制でサポートすると紹介しています。
導入事例:読売テレビ放送株式会社(放送、大阪府大阪市)
この事例は、MDRサービス for CrowdStrikeを、EDRのCrowdStrikeとセットで導入した話です。従業員607名の同社にとって、放送の停止は絶対に避けなければならない事態でした。24時間365日の監視と被害の拡大防止を社内のリソースだけで対応するのは難しいと考え、MDRサービスの利用を必須要件にしていたと公開しています。
実際、我々の目が行き届かない休日も、監視が継続している状態を維持できるようになりました。アラートが発生した際には専門家の方々が分析を行い、我々が理解しやすい形でレポートにしてくれるので、その内容にもとづいてしかるべき担当者にスムーズにエスカレーションできます。従来はアラートの内容を自分たちで調べて、確信がないところで判断せざるを得ない場面もありましたが、導入後は担当者の負荷が大きく軽減されたうえに、セキュリティインシデントを抑えることができています。これが一番の成果です
システムを止められない業種で、休日も含めてアラートの分析を専門家に任せたい会社に向いています。
ソフトバンク
| 運営会社 | ソフトバンク株式会社(東京都港区、1986年設立) |
|---|---|
| 監視の対象 | ネットワークセキュリティ(Zscaler、クラウドファイアウォール powered by Palo Alto Networks、Netskopeなど)/エンドポイント(Cybereason、XDR powered by Palo Alto Networks CORTEX、Zimperium)/Microsoftソリューション(Microsoft Defender for Endpoint、Microsoft Entra IDなど)/脆弱性対策/内部不正対策 |
| 検知後の対応(隔離・遮断) | 24時間365日の有人対応窓口で、緊急時の遮断対応まで実施 |
| 料金 | 見積もり |
ソフトバンクのマネージドセキュリティサービス(MSS)は、ソフトバンク株式会社が運営する有人監視のサービスです。公式サイトは「有人セキュリティ監視・分析・対処をご提供し、サイバー攻撃からお客さまの資産を守ります。」と掲げています。
24時間365日体制でセキュリティの運用監視と分析を行うSOC機能に加えて、セキュリティ運用とネットワーク運用の窓口をソフトバンクに一本化できると案内しています。Microsoft 365の監視や、脆弱性管理のツールの導入から運用までの支援もユースケースに挙げています。
導入事例:東急不動産ホールディングス株式会社(持ち株会社、グループの端末約2.5万台)
この事例は、XDR powered by Palo Alto Networks CORTEXとMSSを組み合わせ、分かれていたSOCを1つにまとめた話です。ネットワークとエンドポイントで運用ベンダーや監視体制が異なり、通報の振り分けも含めて3つのSOCが併存していました。同社は7社を比較し、ソフトバンクのSOCサービスに一本化しました。端末の自動遮断を実装し、夜間や休日を含む24時間365日の即時対応につなげたと公開しています。
以前活用していた製品のSOCは通知内容が技術的に難解で、相応のリテラシーがないと事象を正しく理解できないという課題がありました。しかし、ソフトバンクのSOCは、検知された事象を平易な日本語で解説し、『何が起きたのか』『何をすべきか』を具体的にアドバイスしてくれます。専門のセキュリティ担当者がいないグループ各社の担当者にとっても、状況が正確に伝わるようになったことは運用上の大きな進歩と感じています
分かれていた監視の窓口を1つにまとめ、専任の担当者がいないグループ会社にも通知の内容を伝えたい企業に合うかもしれません。
レイ・イージス・ジャパン
| 運営会社 | 株式会社レイ・イージス・ジャパン(東京都新宿区、2019年設立) |
|---|---|
| 監視の対象 | ファイアウォールやVPN接続装置を中心に、ネットワーク機器やセキュリティ機器のログ/同社のクラウドWAF/同社が提供するEDR |
| 検知後の対応(隔離・遮断) | 検知した脅威は重大度に応じてアラート通知や調査結果を報告。隔離と遮断の範囲はお問い合わせでご確認ください |
| 料金 | Ray-SOC 標準プラン 月額10.8万円から(対象機器やシステムについては個別相談)。監視対象の機器の数に関わらず、ログ量や保存期間による従量課金。Ray-SOC WAF 月額費用¥35,000〜 / 月(税抜) |
Ray-SOCは、株式会社レイ・イージス・ジャパンが運営するSOCサービスです。公式サイトは「国内に施設を持ち、サポート実績のあるSOCサービス、廉価な費用で24時間の監視サービスを提供します。」と紹介し、自社で監視を行うだけの体力がない企業や組織に勧めています。
セキュリティ機器のログを監視し、月次報告書を提供して、分析対象のログを3か月保管します。SOC付きクラウド型WAFのRay-SOC WAFは別のサービスで、Ray-SOCセンターが24時間365日監視・対応すると案内しています。
導入事例:株式会社マトリクス(医療・介護向けSaaS)
この事例は、SOC付きクラウド型WAFのRay-SOC WAFを導入した話です。同社は勤務表自動作成クラウドサービス「働き方マイスター」を提供しています。施設ごとのサーバーからAWS上のマルチテナント方式(1つのシステムを複数の利用者で共用する方式)に移行し、多くの利用者が1つのFQDN(インターネット上のサーバーの名前)に集約されました。WAFの監視と運用まで手が回らず、自社で全部行うのは現実的ではないと判断したと公開しています。
やはり説明材料として大きいですね。医療機関などのお客様から「セキュリティはどう対応されていますか?」「サーバーはどこにありますか?」と聞かれる機会が増えています。そうした場面で、「専門の業者さんに24時間監視までしてもらっています」と言えるのは大きいですね。最近は必ず聞かれますから。
自社のサービスの利用者からセキュリティの体制を聞かれる機会が増えていて、Webサービスの監視を外部に任せたい会社に向いています。
NDS
| 運営会社 | NDS株式会社(愛知県名古屋市、1954年設立) |
|---|---|
| 監視の対象 | 端末・サーバー(Check Point社のEPP・EDR)/UTM(Check Point社のQuantum Spark) |
| 検知後の対応(隔離・遮断) | 脅威となるオブジェクトへのアクセスブロックと端末の論理隔離。システムからのメール通知は24時間365日、電話の連絡は平日 9:00〜17:00(24時間365日サポート対応オプションで拡張) |
| 料金 | エンドポイントセキュリティプラン(税抜・基本料+利用単価):10〜19台 15,000円+2,100円/台、20〜50台 20,000円+1,700円/台、51〜75台 25,000円+1,500円/台、76〜100台 30,000円+1,450円/台、101〜150台 35,000円+1,400円/台、151〜200台 40,000円+1,350円/台。初期費用 10〜100台 60,000円、101〜200台 92,000円 総合セキュリティプラン(税抜・基本料+利用単価):10〜19台 20,000円+2,500円/台、20〜50台 25,000円+2,100円/台、51〜75台 30,000円+1,900円/台、76〜100台 35,000円+1,800円/台、101〜150台 40,000円+1,700円/台、151〜200台 45,000円+1,600円/台。初期費用 10〜100台 150,000円、101〜200台 230,000円 201台以降は料金ページでは別途お問合せで、契約約款の料金表に金額あり(251〜300台 エンドポイント 45,000円+1,250円/台、総合 50,000円+1,450円/台。税別)。24時間365日サポート対応 30,000円/契約(税別・2026年10月に提供開始) |
NDS MSSは、NDS株式会社が運営する中小企業向けのマネージドセキュリティサービスです。公式サイトは「中小企業様向けに厳選したサイバーセキュリティ対策を手が届く価格でご提供します」と掲げ、導入から運用・監視、サイバー保険までをワンストップで提供すると案内しています。
Check Point社の製品を使い、ログやレポートの定期的な確認、脆弱性管理、ヘルプデスク、月次レポートを提供します。契約約款では、EDRで注意が必要なイベントが発生した際に、NDSが指定した端末を論理的にネットワークから隔離すると定めています。契約は1年間で、以後は1年ごとの自動更新です。
導入事例:株式会社トゥーワン(製造・商社、愛知県名古屋市)
トゥーワンは、セキュリティ機器と情報通信機器の製造・販売を手がける従業員20名の会社です。約5年前に導入したUTMの更改時期を迎え、社内にセキュリティを専門に担当できる人材がいないなかで、対策の見直しが必要になっていました。ネットワークだけでなくPCなどのエンドポイントまで含めた対策と、運用や監視を一括して任せられる点からNDS MSSを選んだと公開しています。
事例では、EDRによるセキュリティ強化に加えて日々の運用負荷が大きく軽減されたと公開しています。自社では対応が難しい不審な挙動やアラートにも迅速に対応してもらえるようになり、本来の事業活動に集中できる環境が整ったとしています(出典 NDS MSS 導入事例。掲載日の記載なし。2026年2月現在の内容)。
UTMの更改を機に、端末まで含めた監視を1社にまとめて任せたい会社に合うかもしれません。
ブロードバンドセキュリティ
| 運営会社 | 株式会社ブロードバンドセキュリティ(東京都新宿区、2000年設立) |
|---|---|
| 監視の対象 | ファイアウォール、IDS/IPS、UTM、WAF(MSS)/端末(EDR-MSS)/複数のセキュリティ対策の統合監視(G-MDR)/パブリッククラウド |
| 検知後の対応(隔離・遮断) | MSSはお客様への連絡や攻撃の遮断。EDR-MSSは端末の隔離など初動対応。G-MDRは分析・検知・遮断と封じ込め・被害調査・被害対応支援 |
| 料金 | 見積もり |
ブロードバンドセキュリティのMSSとG-MDRは、株式会社ブロードバンドセキュリティが運営するセキュリティ運用のサービスです。MSSのページは「悪意ある攻撃をフルタイムで監視、防御します」と掲げ、SOCが24時間365日体制で不正アクセスや攻撃を監視すると案内しています。
G-MDRは、XDRと専門エンジニアによる24時間365日のフルアウトソース型のサービスで、既に導入している製品をそのまま統合できると紹介しています。EDR-MSSは端末を24時間365日体制で監視し、インシデント発生時には端末の隔離などの初動対応を実施します。CSIRT構築支援やセキュリティコンサルティングも提供しています。
導入事例:株式会社 四国銀行(金融機関、高知県高知市)
この事例は、XDRと専門のSOCを組み合わせたG-MDRを導入した話です。四国銀行は高知県と徳島県を中心に110店舗を展開しています。金融分野のサイバーセキュリティガイドラインへの対応を進めるなかで、アラートが本当の脅威か誤検知かを判断できる専門人材が不足し、深夜や休日を含む24時間体制で判断できない点が課題でした。
決め手は三点です。一つ目は、XDRによる統合監視ですね。エンドポイント、ネットワーク、クラウドを横断した相関分析が可能だということ。二つ目は、金融機関での監視実績が豊富なSOCの専門性です。BBSecは金融機関の監視実績が豊富で、業界特有の脅威を理解していることが大きい。三つ目は、『専門家による24/365監視・対応体制』が実現できたこと。また、単なる監視サービスではなくインシデント対応支援まで含まれていることも、決定的でした。
夜間の一次判断を外部に任せ、社内のCSIRTは判断と改善に絞りたい会社に合うかもしれません。
S&J
| 運営会社 | S&J株式会社(東京都港区、2008年設立) |
|---|---|
| 監視の対象 | セキュリティデバイスのログ、各種アクセスログ、イベントログ(SOCアウトソーシング)/Active Directory(AD監視サービス)/Microsoft 365(My SOC 365。Azureの監視は別申込) |
| 検知後の対応(隔離・遮断) | SOCアウトソーシングは具体的な対処内容を含めて通知。AD監視は侵害が明白な場合にアカウントやグループポリシーの無効化を遠隔で実施。My SOC 365はAIがアカウントの無効化や端末の隔離を自動で実行 |
| 料金 | 見積もり。My SOC 365はユーザー数による年額課金、契約期間 1年〜(更新制)、最低契約ユーザー数 1ユーザー〜(要相談) |
S&JのSOCアウトソーシングとAD監視サービスは、S&J株式会社が運営するセキュリティ監視のサービスです。SOCアウトソーシングのページは「脅威のお知らせ通知だけではなく、封じ込めまで実現できる」と掲げ、専門家が脅威を精査し、具体的な対処方法まで提示すると案内しています。
Active Directory監視サービスは、独自のAD Agentで侵害の兆候を24時間365日監視します。My SOC 365サービスは、セキュリティ専任の担当者がおらず、情シスや総務が兼任している企業などに勧めていて、Microsoft 365のログを使って監視と自動対処を提供します。コンサルティングとしてCSIRT構築・運用支援やセキュリティアドバイザリも用意しています。
導入事例:菱機工業株式会社(建築設備の施工など、387人)
この事例は、Active Directoryの監視サービスを導入した話です。同社は2022年11月にランサムウェアの被害を受け、ファイルサーバーの暗号化が進んでいました。大手の取引先からセキュリティ調査の依頼が来るようになり、対策の情報を集めるなかで、攻撃が起こりやすい夜間や休日にすぐ対応できないことを不安に感じていたと公開しています。
社内で行う日常的な管理業務と、攻撃者の動作が、有人監視で判断していただけるのは非常に心強いです。例えばアカウントの追加・削除、管理者権限の付与や変更といった操作も、社内の管理者が行う操作と外部の攻撃者が行う操作では、機械的には同じ操作でも、人間が見ていると動きがおかしい、と気付けるわけです。そしてもし異常が検知されたら、S&Jから即座に連絡が入ることになっていますし、緊急の場合には弊社の承諾を待たずに管理者アカウントを無効化し、万が一の攻撃を即時停止していただけます。夜間や休日で弊社に連絡が付かない場合でも攻撃が抑止されるように対応してもらえるので、非常に安心です。
夜間や休日に担当者へ連絡がつかなくても、攻撃を止める操作まで事業者に任せたい会社に向いています。
三菱電機デジタルイノベーション
| 運営会社 | 三菱電機デジタルイノベーション株式会社(東京都港区、2025年設立) |
|---|---|
| 監視の対象 | 端末(マネージドEDRサービス)/ネットワークへの不正アクセス(不正アクセス監視サービス)。ファイアウォールやUTMなどのセキュリティ機器は運用と稼働の監視 |
| 検知後の対応(隔離・遮断) | マネージドEDRサービスは緊急度に応じて通知し、端末の隔離処置を代行。不正アクセス監視サービスは緊急度に応じてシステム管理者へ通知 |
| 料金 | 見積もり |
マネージドセキュリティーサービスは、三菱電機デジタルイノベーション株式会社が運営するサービスです。同社は、三菱電機の社内部門を分社化し、情報システム・サービス事業の子会社3社と統合して、2025年4月1日付で設立された新会社です。公式サイトは「情報セキュリティーの導入検討、設計から運用までをトータルにご提供します。」と掲げています。
セキュリティーオペレーションセンターの経験豊富なアナリストが24時間365日体制で対応を支援し、大手金融企業をはじめとした20年以上の運用の実績があると紹介しています。マネージドEDRサービスは、セキュリティーアナリストが端末の不審な挙動をリアルタイムで監視し、アラート発生時には端末を速やかにネットワークから隔離します。
導入事例:株式会社ヒロタニ(自動車用の防音製品の開発・製造・販売、広島県東広島市)
この事例は、マネージドEDRサービスを導入した話です。同社は日本自動車工業会と日本自動車部品工業会のサイバーセキュリティガイドラインで、部品メーカーに求められるレベル2の達成に取り組んでいました。そのレベルで求められる24時間365日の監視と即時通知を実現するため、全社員のPC約420台にEDRエージェントを配付しました。
以前は、セキュリティアラートが発生するたびに、自分たちでログを追って詳細を確認していましたが、現在はミディアムレベル以下のアラートについては、すべて三菱電機デジタルイノベーションのSOCで対応いただいています。現在のところ大きなインシデントが発生していないため、今まで私たちが実施していたアラート監視や原因調査にかかる工数はほとんど発生していません。また、複雑で手間のかかっていたライセンス管理が簡素化され、自分たちの業務に集中できるようになりました。結果としては約98%の工数が削減できています
業界のガイドラインで24時間の監視を求められていて、アラートの調査の工数を抑えたい製造業の会社に向いています。
サイバーリーズン
| 運営会社 | サイバーリーズン合同会社(東京都中央区、2016年設立) |
|---|---|
| 監視の対象 | Cybereason EDRとNGAVを利用するお客様環境のエンドポイント(パソコンやサーバなど) |
| 検知後の対応(隔離・遮断) | Cybereason MDR Essentialsは抑止制御の推奨策を提示。Cybereason MDR Completeはアナリストが依頼に基づき脅威抑止対処を遠隔から実施 |
| 料金 | 見積もり。価格は販売パートナー経由で提示。中堅企業専用パッケージのCybereason MDR Coreは最低300ライセンスから |
Cybereason MDRサービスは、サイバーリーズン合同会社が運営する、自社の防御プラットフォームの利用者を対象にしたサービスです。公式サイトは「サイバーセキュリティの専門家がお客様環境の最前線でサイバー攻撃を防御」と掲げています。公式サイトのトップには、2027年1月に「LevelBlue」へブランド変更すると告知が出ています。
GSOC(グローバルSOC)を日本、ボストン、テレアビブの3拠点に置き、24時間365日体制で日本語と英語のサービスを提供すると案内しています。検知に関わる情報はメールで連絡し、脅威度が重大と判断した場合は電話で連絡します。月次レポートを提示し、Completeプランには四半期ごとのハンティングのレポートも付きます。
導入事例:株式会社カナモト(建設機械器具のレンタルなど、全国210拠点以上)
この事例は、Cybereason EDRやXDRなどとあわせて、Cybereason MDR Completeを使っている話です。約2,500台のWindows端末を運用する同社は、初期導入では通知型のMSSを利用していて、通知を受けて社内で判断する流れのために対応までのタイムラグが課題でした。その後、遮断まで自動で行うべきという考えからMDR Completeに移行したと公開しています。
以前はSOCから『どうしますか?』という確認を受けていましたが、今は自動で遮断まで行われるので早いですね。結果として運用の負担も軽減されました
CybereasonのEDRを使っていて、通知を受けてから社内で判断する時間を減らしたい会社に合うかもしれません。
シーイーシー
| 運営会社 | 株式会社シーイーシー(東京都渋谷区、1968年設立) |
|---|---|
| 監視の対象 | 複数メーカーのEDRとセキュリティ対策製品。ユーザー環境を6ゾーンに分けて対処 |
| 検知後の対応(隔離・遮断) | 緊急通報(一次通報)で24時間365日、対象機器の隔離または復旧対応。解析通報(二次通報)で影響範囲の調査と恒久対処のアドバイス |
| 料金 | 標準SOC 月額¥300,000〜/1000台(1000台以下も可)、検知SOC 月額¥210,000〜/1000台(1000台以下も可)、解析SOC ¥480,000〜/6チケット(有効期間:1年)、レポートSOC ¥120,000〜/回。いずれも税抜 |
CEC SOCは、株式会社シーイーシーが運営するSOCサービスです。公式サイトは「24時間365日で、ICT環境のセキュリティ運用を支援」と掲げ、感染と判断された場合は即座にネットワークから隔離して感染の拡大を防ぐと案内しています。
通報は電話やメールで行い、SNSによる通報も可能です。自社で足りない運用サービスだけを選べるよう、標準SOC、検知SOC、解析SOC、レポートSOCの4区分を公開しています。公開している価格は目安で、監視対象機器の台数や運用内容で変わると記載されています。
導入事例:国立大学法人東北大学(国立大学、宮城県仙台市)
この事例は、CEC SOCに乗り換えて伴走型の支援を受けている話です。教職員と学生を合わせて3万名以上のネットワークを持つ東北大学では、ログが膨大な量になります。以前のSOCサービスが契約満了を迎える際に複数の会社から提案を受け、コストと品質のバランスからCEC SOCを選んだと公開しています。
従来は膨大なログの解析が大変でしたが、CEC SOCを導入してからは一次通報で緊急度の判断、二次通報で詳細分析、対応指針が通知されるので、アクションが取りやすくなりました
ログの量が多く、通知の緊急度と対応の指針をセットで受け取りたい組織に向いています。
NRIセキュア
| 運営会社 | NRIセキュアテクノロジーズ株式会社(東京都千代田区、2000年設立) |
|---|---|
| 監視の対象 | 端末(Windows、Linux、macOS、iOS、Android、サーバ)/EDR以外の機器のログ(別途費用)/アイデンティティ(マネージドITDR) |
| 検知後の対応(隔離・遮断) | マネージドEDRはリスクに応じた自動隔離と、遠隔からの手動隔離オペレーションを実施 |
| 料金 | 見積もり。マネージドEDRは価格応相談・端末100台~、最低利用期間は約款で6か月 |
マネージドEDRサービスは、NRIセキュアテクノロジーズ株式会社が運営する端末監視のサービスです。公式サイトは「監視するだけのMSSではなく、対処まで踏み込んだ次世代サービスです。」と紹介し、CrowdStrike Falconを使って端末を24時間365日監視すると案内しています。
製品のアラート分析とは別に、独自に能動的な調査(スレットハンティング)を行います。マネージドセキュリティサービス「SecurePROtecht」の一覧には、セキュリティログ監視サービス(共用SOC)やマネージドITDRサービスも並びます。コンサルティングのサービスも別に用意しています。
導入事例:山田コンサルティンググループ株式会社(総合経営コンサルティング、約1000名)
この事例は、CrowdStrike Falcon マネージドEDRサービス、CrowdStrike マネージドITDR、セキュリティ事故対応支援サービスを導入した話です。東南アジアなどで事業を展開する企業のM&Aを機に、グループ全体のセキュリティの引き上げが急務になりました。約1000名の社員に対して情報処理安全確保支援士は5名在籍していましたが、検知から詳細調査までを急いで行うには人的リソースが十分ではないと考えていたと公開しています。
さらに、インシデント対応によってPCが使えない時間が生まれると、コンサル業務やM&A業務に影響が出てしまうため、当社では24時間365日のセキュリティ監視体制の構築も行ったうえで、2025年2月にソリューションを導入し、運用を開始しました。これらの取り組みによって、サイバー攻撃の早期検知能力が向上し、初動対応や追加対応も含めたインシデント対応を、迅速に不足なく行える体制を構築できました。NRIセキュアによる、セキュリティに対する深い知見と顧客視点に立った運用支援の組み合わせによって、これらを実現できたと感じています。
端末に加えてアカウントの監視もまとめて任せたい会社に合うかもしれません。
NHN テコラス
| 運営会社 | NHN テコラス株式会社(東京都港区、2007年設立) |
|---|---|
| 監視の対象 | AWS Security Hub、Amazon GuardDuty、Amazon Inspectorのアラート |
| 検知後の対応(隔離・遮断) | 24時間365日有人体制でアラートを監視し、重要度に応じたアラート通知と、至急対応が必要な場合の緊急一次対応を実施 |
| 料金 | Small 5万円~/月、Medium 15万円~/月。Largeの月額と初期費用は公式サイトでご確認ください。Enterprise はお問い合わせ |
Cloud Chorusのマネージドセキュリティサービスは、NHN テコラス株式会社が運営するAWS向けのサービスです。公式サイトは「AWSベストプラクティス準拠の24時間365日のフルマネージド・セキュリティ運用サービス」と掲げています。導入支援から監視、定期レポートによるリスク評価まで一括して実施すると案内しています。
AWSのセキュリティサービスの設定と導入、24時間365日のリスク監視、導入後の月次レポートの3段階で提供します。Mediumプラン以上にはQ&A対応と定期レポートが含まれ、Largeプランには専任エンジニアによる改善アドバイザリー定例会が付きます。
導入事例:株式会社オンワードホールディングス(流通・小売、連結5750名)
この事例は、AWSセキュリティ運用サービスのMediumプランを導入した話です。約600万人規模のメンバーズ会員のデータを保有する同社では、AWSアカウントの対策の方針が明確でなく、社内の人的リソースも十分ではありませんでした。ゼロから発注すれば数百万単位の初期費用とおよそ半年が見込まれていたところ、約1か月で導入と運用開始に至ったと公開しています。
導入から運用まで当社の負担を最小限に抑えたまま、課題であったセキュリティ強化と運用(AWS Security Hub、Amazon GuardDuty等)の体制を整えることができたことです。NHN テコラスが事前に準備した検知基準や運用基盤を利用することで導入の手間がかからず、脅威が検出された際もNHN テコラス側で一次切り分けを行っていただけるので、当社の負担が軽減され、アラートの内容に応じた提案とフォローにそって最善の対処ができるようになりました
AWSに会員情報などの大事なデータがあり、短い期間で監視の体制を整えたい会社に向いています。
アクト
| 運営会社 | 株式会社アクト(東京都文京区、1994年設立) |
|---|---|
| 監視の対象 | 従業員が利用する各端末(PC等)のEDR(SentinelOne) |
| 検知後の対応(隔離・遮断) | AIのアラートとSentinelOneの自動隔離は24時間365日。アナリストの脅威詳細解析とインシデント対応は平日日中帯 |
| 料金 | データお守り隊 初期費用0円、月額1,000円(税別)/台(月換算。契約期間1年間、一括払い)。Webセキュリティ Plus 初期費用 60,000円、年額 1台18,960円(税抜)、月1,580円換算(税抜)。いずれも1台から |
データお守り隊は、株式会社アクトが運営するEDRとSOCをセットにしたサービスです。公式サイトは「月額1,000円/台から始められるサイバーセキュリティ対策」と掲げ、IPAに認定されているEDR+SOC+簡易サイバー保険のセットだと紹介しています。
SentinelOneがマルウェアの検知から隔離までを自動で実行し、アクトのSOCがアラートの調査と分析、推奨操作の代行を担います。公式サイトのサービス詳細の表では、24時間365日の対象はAIのアラートと自動の防御で、アナリストの対応は平日日中帯です。ポリシー変更とQA対応も平日日中帯に対応します。
導入事例:株式会社Saleshub(営業支援、従業員数70名)
Saleshubはフルリモートを基本に、WindowsとMacの端末を社員が自由に選べる環境です。専任のセキュリティ担当者がおらず、EDRの運用コストが課題になると感じていました。最終候補の3製品を各2週間ずつ試し、検証の開始から導入の決定まで3〜4か月をかけたと公開しています。
非常に大きいと感じます。弊社はコーポレートIT担当が私一人なので導入前から運用コストを抑えたいと考えていたのですが、実際にSOCサービスがあることで運用負担がほぼありません。アラートを自分で判断しなければならない場合もありますが、最終的にはアクトさんのSOCチームにも相談できるので「もし誤った判断をしてしまったらどうしよう」という不安がありません。
さらに、設定面で困ったことがあってもSlackでサポートにすぐ確認できるので、導入後も「想定外のトラブルに追われる」という事態が起きていないのは大きいですね。
情シスが1人で、端末の対策と運用の相談をまとめて頼みたい会社に向いています。
キヤノンマーケティングジャパン
| 運営会社 | キヤノンマーケティングジャパン株式会社(東京都港区、1968年設立)。サービスはESET社と共同で提供 |
|---|---|
| 監視の対象 | 端末(ESETのエンドポイント製品とXDRツールESET Inspect) |
| 検知後の対応(隔離・遮断) | ESET PROTECT MDR LiteはESETのセキュリティエンジニアが駆除、ネットワーク隔離まで実施。監視は24時間365日。ネットワーク隔離した際の復旧などはユーザー側の事後作業が必要 |
| 料金 | ESET PROTECT MDR Lite 1ライセンスあたり年額(税抜・希望小売価格):26-49 14,300円、50-74 12,280円、75-99 11,930円、100-249 10,920円、250-499 10,080円、500-999 9,260円、1000-1999 8,430円、2000-4999 7,560円、5000- 個別お見積もり。ESET PROTECT MDR Ultimateは100ライセンスから見積もり |
ESET PROTECT MDRは、ESET社とキヤノンマーケティングジャパン株式会社が共同で提供する監視サービスです。公式サイトは「防御・監視・対応もワンストップで提供するXDRソリューション」と掲げ、Liteの対象としてセキュリティ専任の担当者がいない会社を挙げています。
検知から平均約6分の短時間で初動対応を完了し、駆除とネットワーク隔離まで実施すると案内しています(ESET社調べ、2025年1月~6月のLiteの対応実績)。問い合わせ窓口はキヤノンMJグループの国内セキュリティエンジニアが日本語で対応します。購入はお取引のある販売店を通じて行います。
導入事例:株式会社 四日市事務機センター(事務機販売、三重県四日市市)
四日市事務機センターは、キヤノンMJの長年の販売パートナーで、ESET製品の販売も手がける従業員39名の会社です。この事例は、お客様に勧める前に自社へESET PROTECT MDRを先行導入した話です。端末ごとのウイルス対策ソフトでは一元管理ができておらず、日々のレポートを誰かが確実に見る余裕がなかったと公開しています。導入を即決し、約1か月後に運用を始めたと公開しています。
EP MDRを導入後、まだマルウェアの被害はもちろん重大なインシデント発生も見られません。日々、全社員のパソコンを一元管理できており、現在は誰のパソコンでセキュリティが更新されていないのか、ウイルス感染が起きてしまったのか、すぐに把握できます。もし何か問題が起きても対象端末の隔離といった初動対応が迅速に実施されるので、落ち着いて対策をとれます。
日々のレポートを見る担当者を置けず、異常があったときの初動を任せたい会社に合うかもしれません。
大塚商会
| 運営会社 | 株式会社大塚商会(東京都千代田区、1961年創業) |
|---|---|
| 監視の対象 | 端末(たよれーる らくらくEDR)/FortiGateのログ(EasySOC V for FortiGate)/Cloud Edge(EasySOC Plus2) |
| 検知後の対応(隔離・遮断) | らくらくEDRは脅威調査や隔離作業をリモートで代行。お客様もポータルサイトで隔離の指示や解除、自動隔離の設定が可能。EasySOC Vはメールで通知 |
| 料金 | らくらくEDRサービス 1台あたり 月額290円(税別)、別途有償費用あり。FortiGate運用支援 EasySOC V 月額(税別):FortiGate70G 6,050円、90G / 120G 9,680円、200G 18,150円。FortiGate運用おまかせ EasySOC V 月額(税別):70G 13,310円、90G / 120G 18,150円、200G 24,200円 |
たよれーる らくらくEDRは、株式会社大塚商会が運営する、EDR製品と運用代行サービスをセットにしたサービスです。公式サイトは「マルウェア感染を早期発見・早期対処で被害の最小化をお手伝い!」と掲げています。
対応内容には、危険な端末の隔離、侵入経路の特定、他端末への同じ脅威の有無の調査、作業内容の報告が並びます。FortiGateのログを分析するEasySOC V for FortiGateは、月額数千円から提供する簡易SOCサービスで、月次レポートと感染後の対策費用の補助も含みます。
導入事例:新光産業株式会社(建設・製造業、山口県宇部市)
この事例は、たよれーる らくらくEDRを導入した話です。従業員330名の同社には、社内のサーバーを運用管理する専任のシステム担当者がいませんでした。以前のセキュリティシステムではメールの不達やサーバーの停止が起き、トラブルの対処が後手に回っていました。2023年3月に補助金も利用して導入を決め、同年9月に本稼働しました。
稼働後すぐ、私のPCが過去にウイルスに感染していたことが分かったのです。すぐに隔離して事なきを得ましたが、非常に驚きました。以前からセキュリティ対策は行っていましたが、ログを見たら過去に感染したものが眠った状態のまま潜んでいたようです。それが発見されたときには、導入して本当に良かったと実感しました
専任のシステム担当者がいない会社で、端末の監視と隔離の作業をまとめて頼みたい場合に合うかもしれません。
セキュアエッジ
| 運営会社 | セキュアエッジ株式会社(東京都新宿区、2015年設立) |
|---|---|
| 監視の対象 | サーバーやPCなどのエンドポイント(MDR)/ファイアウォール、IPS、WAF、サーバー、クライアント端末、アプリケーションのログ(SOC)/NG-SIEMのアラート(マネージドSIEM) |
| 検知後の対応(隔離・遮断) | MDRは遠隔からの端末隔離を実施。SOCはログの収集と分析が24時間365日で、脅威の検知と遮断まで対応。インシデントの通知は電子メールで平日 9:00~17:30 |
| 料金 | 見積もり |
セキュアエッジのSOC、MDR、マネージドSIEMは、セキュアエッジ株式会社が運営する監視と運用のサービスです。SOCのページは「24時間365日お客様環境のログを監視し、セキュリティ上の潜在的な脅威やサイバー攻撃を検知、遮断まで対応します。」と紹介しています。
MDRサービスはEDR製品の監視と運用を担い、アラート内容の精査、遠隔からの端末隔離、ホワイトリスト対応、月次レポート、四半期ごとの報告会を提供します。SOCのインシデントの通知は電子メールで、平日 9:00~17:30です。
導入事例:大手ゼネコン、大手建設機械メーカーのサプライチェーン企業(建設)
この事例は、Sophos EDRとMDR、SOCを1つにまとめ、サプライチェーンの企業へ展開した話です。事例では、専門のエンジニアが社内にいない環境でも導入しやすいパッケージとして提供したと公開しています。現在までに120社、11,000エンドポイントへ導入を展開できたとしています(出典 セキュアエッジ 導入事例。掲載日の記載なし。2024年8月現在の内容)。
取引先や協力会社の監視をまとめて底上げしたい、サプライチェーンの中心にいる会社に合うかもしれません。
NTTドコモビジネス
| 運営会社 | NTTドコモビジネス株式会社(東京都千代田区、1999年営業開始) |
|---|---|
| 監視の対象 | IPS/IDS、UTM、WAF、サンドボックス、プロキシー、EDR、ID、クラウドGW、OT-IDSなど(WideAngle MSS のメニュー) |
| 検知後の対応(隔離・遮断) | 分析結果にもとづき、悪性の通信や侵害された端末の遮断または隔離を遠隔オペレーションとして実行。EDRはSOCからの指示により端末をネットワークから即時隔離 |
| 料金 | 見積もり。中堅・中小企業向けのVxGPlatformのEDRモデルは10台から |
WideAngleのマネージドセキュリティサービスは、NTTドコモビジネス株式会社が運営するサービスです。公式サイトは「お客さまのICT環境に応じた24時間365日のセキュリティサポート」と掲げ、SOCのリスクアナリストが高度なセキュリティ監視を行うと案内しています。
オンプレミス、クラウド、ハイブリッドのICT環境を対象に、複数のデバイスのログを横断で分析します。トータルマネージドセキュリティは、システムの構築から監視・運用、レポート報告まで提供するサービスで、お客さま専任のサービスマネージャーを付けると紹介しています。総合コンサルティングのメニューには、CSIRT構築支援も含まれます。
導入事例:金融業A社(金融業)
この事例は、トータルマネージドセキュリティとEDRサービスを組み合わせた話です。依頼前はCSIRTを自社だけで運用していて、インシデント対応が平日の日勤帯に限られていました。事例では、CSIRTを含むセキュリティ対応を一括でアウトソーシングし、24時間365日の対応に移したと公開しています。アラートの検知から感染端末の特定と隔離までを1時間以内に行う対応を実現したとしています(出典 NTTドコモビジネス 導入事例。掲載日の記載なし)。
CSIRTを自社だけで回していて、休日や夜間の対応まで外部に広げたい会社に向いています。
ここで紹介した導入事例は、各社が公式サイトで公開している事例のうちの1つです。各社はほかの業種・規模の会社も支援しているので、気になる会社は公式サイトの事例ページもあわせてご覧ください。
7. マネージドセキュリティサービスのメリットと注意点
マネージドセキュリティサービスを頼むと、夜間と休日の監視を社内の人数に関わらず続けられ、アラートの調査にかかる時間も減ります。注意が必要なのは、検知後に社内へ残る作業と、契約の条件です。
事例に共通するメリット
- 夜間と休日も監視が続きます。担当者の目が届かない休日も監視が継続している状態を維持できるようになった会社があります。
- アラートの調査にかかる工数を減らせます。アラートの監視と原因調査を任せて、約98%の工数を削減できたと話す会社があります。
- 通知の中身が分かりやすくなります。検知された事象を平易な日本語で解説してもらい、専門の担当者がいないグループ会社にも状況が伝わるようになった例があります。
- 初動の判断を任せられます。SOCからの確認を待つ運用から、遮断まで自動で行われる運用に変えた会社があります。
- 取引先や監査への説明に使えます。取引先から対応を求められても自信を持って回答できるようになった会社や、監査法人や保険会社への報告に自信を持って臨めるようになった会社があります。
よくある失敗と注意点
始めたあとに、隔離は社内の作業だった、最低契約期間が想定より長かったといった食い違いが起きることがあります。
- 通知までの契約では、隔離は社内の作業です。夜間に端末を止める担当者と代理を、契約の前に決めておくことが大事です。
- 最低契約期間はサービスで違います。公開されている規約では1か月、6か月、1年の例があるので、試したい期間に合うかの確認が必要です。
- 途中解約の費用は会社ごとにルールが違います。残りの期間分の月額を解約金として支払う例があるため、台数を減らす予定があるなら条件を見ておくと安心です。
- 解約の申し出には期限があります。公開されている規約では、更新月の前月20日まで、30日前まで、3か月前までの例があり、自動更新の時期を社内の予定に入れるとスムーズです。
- レポートの権利は契約で決まります。提供物の権利を事業者に残し、第三者への配布を制限する規約があるので、取引先へ渡す範囲を先に伝えることが大切です。
- ログの保管期間は延ばせる場合があります。公開されている案内では基本を3か月とする例があり、監査で過去のログが必要な会社は保管期間の相談が必要です。
8. マネージドセキュリティサービスを頼むときの流れ
マネージドセキュリティサービスは、監視の対象と台数の整理から始めるのがおすすめです。公開されている案内では、最短5営業日で監視を始める例や、キックオフからサービス開始まで3週間程度の例があります。
- 監視の対象と台数を整理する:端末、UTMやファイアウォール、クラウドの一覧を作り、夜間に対応できる人の有無も書き出します。
- 問い合わせる:監視したい対象、台数、導入済みの製品名を伝え、隔離まで頼みたいかを相談します。
- 見積もりを比べる:2〜3社に同じ条件で依頼し、ライセンス、初期費用、有人の時間帯をそろえて比べます。
- 契約する:契約期間と解約の条件、解約したときのログの扱い、レポートの権利を確かめます。隔離してよい端末と連絡の順番もここで決めます。
- 導入と調整を行う:エージェントの配布やログの転送を進め、誤検知を減らすために検知ルールを調整します。
- 運用を始める:月次レポートと定例会で検知の傾向を確かめ、隔離の手順を見直します。
9. マネージドセキュリティサービスに関するよくある質問
MSSPとは何ですか
MSSPはMSSを提供する事業者で、MSPは保守までシステム運用全般を請け負う事業者です。MSSPはManaged Security Service Providerの略で、マネージドセキュリティサービスを提供する会社を指します。MSPが提供するサーバー監視は稼働の状態を見るもので、攻撃の検知を見るMSSPとは監視の中身が違います。
自社でSOCを作るのとどちらが安いですか
1人の席を24時間365日埋めるだけで、週168時間÷40時間=4.2人が必要です。この人数は労働基準法の週40時間を根拠にした編集部の計算で、休暇や研修を見込むとさらに増えます。外部に頼むと、公開されている料金で300台なら月25万2,000円〜42万円です。
監視を頼めば社内の担当者はいらなくなりますか
連絡を受けて判断する担当者は、社内に1人以上必要です。業務を止めるかどうかの判断と、隔離した端末を業務に戻す作業は、利用する会社に残る場合があります。担当者が不在の時間帯の代理まで決めておくと、夜間の連絡に対応できます。
大手に頼むべきですか
端末が数百台の規模なら、料金を公開している会社にも同じ条件で見積もりを取って比べると安心です。グループ全体を監視する場合や、複数のメーカーの製品をまとめる場合は、対応製品の多い会社を候補に入れるのがおすすめです。
中小企業にも監視は必要ですか
取引先やガイドラインから24時間の監視を求められている場合は必要です。自動車業界のガイドラインで部品メーカーに24時間365日の監視と即時通知が求められている例があります。求められていない場合も、夜間に異常に気づく手段がないなら、自動で隔離する端末の対策から検討するのがおすすめです。
10. まとめ
マネージドセキュリティサービスは、ログの監視と検知後の対応を外部に任せるサービスで、MDRは調査と隔離まで事業者が行います。公開されている料金で端末300台を計算すると、月25万2,000円〜42万円です。
会社を比べるときは、隔離を誰が行うか、監視の対象、有人の時間帯、同じ規模の会社の事例、料金に含まれるものの5点を確かめましょう。24時間365日と書かれていても、人が対応する時間と自動の時間は分かれていることがあります。
自社に近い人数と困りごとの事例がある会社を2〜3社選び、隔離の担当と有人の時間をそろえて見積もりを比べてみてください。
89%AIの引用元89%は第三者の情報AIO対策の最初の一手は、
取材記事1本からAI引用される記事の掲載プランを見る