セキュリティコンサルおすすめ12選【2026年】中小企業向けに事例で比較
この記事を読むと分かること
「取引先から、ISMSの取得やセキュリティ対策の状況を聞かれることが増えた」。
「社内にセキュリティの専任の担当者がおらず、通常の業務と兼務している」。
「認証を取るために、何をどこまで準備すればよいのかが分からない」。
セキュリティコンサルの相談は、このような相談から始まることが多いです。
セキュリティコンサルを頼むと、ルールづくりから認証の取得、社員教育、取得後の運用までを、専門の会社と一緒に進める体制が目指せます。
しかし、「どの会社が自社の規模に合うのか分からない」「費用がいくらかかるのか見当がつかない」「どこまで任せて、どこから自社でやるのか分からない」という迷いも出てきます。
この記事では、編集部が調べた範囲で公式サイトに導入事例を公開しているセキュリティコンサル12社を、依頼した会社の業種と依頼前の状況が分かる形で掲載しました。
セキュリティコンサルを依頼したあとの会社を見ると、次のような成果につながった事例もありました。
- 準備の範囲と順番が明確になり、目標の時期までに認証を取得できた
- 社員が情報の扱いを、自分の業務の中で考えるようになった
- 取引先や顧客からのセキュリティに関する質問に、答えやすくなった
ぜひ最後までご覧ください。

1. この記事の掲載基準
公式サイトに導入事例か利用者の声を公開していて、そこから業種・規模・課題が分かりやすい会社を掲載しました。知名度ではなく、セキュリティに関するコンサルティングや認証の取得支援を公式サイトで説明していて、その支援の事例を個別のページで公開している会社を中心に選んでいます。
料金は公式サイトに金額が書いてある場合に転記し、金額を確認できなかった会社は「公式サイトでご確認ください」としました。数字は各社の公開情報で、確認日は記事末尾の注記にあります。本記事には有料掲載企業が含まれる場合があり、該当する会社にはブロックの冒頭にPRと表記します(2026年10月時点で該当なし)。
2. セキュリティコンサルとは
セキュリティコンサルとは、企業が情報を守る体制を整えるために、現状の把握からルールづくり、認証の取得、取得後の運用までを専門の会社が支援するサービスです。ISMS(情報セキュリティマネジメントシステム)は、組織が情報を守るための仕組みを指します。この仕組みが国際規格ISO/IEC 27001に合っていることを、認証機関(審査機関)が審査して証明する制度がISMS認証です。ISMSの取得を任せる企業から、顧問を月に数回の相談相手にする企業まで、頼み方には幅があります。
この章では、依頼できる業務の範囲と、ISMS・Pマークの取得支援、セキュリティ顧問、セキュリティ診断の3つの頼み方の違いを整理しました。個別の会社は、6章「セキュリティコンサルのおすすめ12選」で1社ずつ紹介します。ISMSやPマークの取得支援に絞って会社を比べたいときは、ISMSならISMSコンサルのおすすめ、PマークならPマークコンサルのおすすめで選べます。
セキュリティコンサルに依頼できる業務の範囲
12社の公式サイトの対応業務を並べると、依頼できる業務はおおむね次の6つです。
- 現状の把握:セキュリティリスクアセスメント(自社の情報資産とリスクを洗い出して評価する作業)、セキュリティ診断
- ルールづくり:情報セキュリティポリシーや規程、手順書の策定
- 認証の取得と更新:ISMS(ISO27001)、プライバシーマーク(Pマーク。個人情報を適切に取り扱う体制を整えた事業者に付与されるマーク)の取得支援と、取得後の運用・更新の支援
- 社員教育と訓練:セキュリティ研修、標的型攻撃メール訓練
- 監査:内部監査の支援、審査の前の模擬審査
- 相談と事故対応:セキュリティ顧問(アドバイザリー)、インシデント対応(情報漏えいなどの事故が起きたときの調査と収束の支援)
ISMSは組織が扱う情報全体を、Pマークは個人情報の取り扱いを対象にしています。取引先から求められているものが認証なのか、対策の状況の説明なのかを確認してから、各社の対応業務と比べるのがおすすめです。求められたときの確認の手順と、回答するときの注意点は、取引先からセキュリティ対策を求められたときの対応で解説しています。
ISMS・Pマークの取得支援、セキュリティ顧問、セキュリティ診断の違い
セキュリティコンサルの中でも相談が多い3つの頼み方を、「何をしてもらうか」で整理しました。
| 頼み方 | 主にやること | 向いている場面 |
|---|---|---|
| ISMS・Pマークの取得支援 | 認証に必要な規程や記録の作成、社員教育、内部監査、審査への対応を、取得まで支援する | 取引先や入札の条件で認証を求められている。認証を取る時期が決まっている |
| セキュリティ顧問(アドバイザリー) | 定例会やメール、電話で相談に対応し、自社が作った資料の確認や参考情報の提供を行う | 社内に相談相手がいない。取り組む課題が多く、進める順番を決めたい |
| セキュリティ診断(脆弱性診断) | Webサイトやシステムに弱点がないかを専門家が検査し、結果を報告する | 自社のサービスやシステムの安全性を確かめたい。取引先に検査の結果を示したい |
3. セキュリティコンサルの費用
セキュリティコンサルの費用は、頼む内容と契約の形で変わります。編集部がリサーチした12社の公式サイトに金額が載っているのは、ISMS・Pマークの取得支援が中心でした。公開されている金額を、契約の形ごとに整理しました。金額の税込・税別は、各社の表記のままです。
- 頼む内容:認証の取得支援、セキュリティ顧問、セキュリティ診断のどれを頼むか
- 契約の形:月額で頼むか、取得までの総額で頼むか
- 会社の規模と拠点の数:従業員数と事業所の数で、料金の区分が変わる
- 審査費用:コンサルティングの料金とは別に、審査機関へ支払う
月額で頼む場合
ISMSやPマークの取得支援を月額制で提供している会社では、1規格あたり月額3.5万円〜5万円(税別)の料金が公開されています。年額にすると42万円〜60万円です。従業員数で料金を区分している会社では、月額7.5万円から、月額10万円からの区分も公開されています。契約期間は1年、20か月など会社によってルールが違い、1年分を一括で支払う会社もあります。
総額で頼む場合
取得までの総額を示している会社では、ISMSの新規取得で65.8万円(税込)から、または78万円からの金額が公開されています。78万円は、1業種・1拠点・従業員50名を前提にした参考価格です。取得後の運用や更新の支援は、年額30万円〜38.5万円からの料金が公開されています。
会社の規模と審査費用で変わる金額
コンサルティングの料金とは別に、認証を審査する審査機関へ支払う審査費用が必要です。コンサルティングの料金と審査費用を合わせたISMSの取得費用を、規模ごとに公開している会社があります。金額は、社員5名・1事業所で1,246,000円、社員50名・2事業所で1,596,000円、社員120名・5事業所で2,396,000円です。審査費用は、2拠点・50名程度で80万円〜100万円と案内している会社があります。
顧問や診断を頼む場合
セキュリティ顧問の料金を公開している例に、小規模企業向けの月額7万円(年更新)のプランがあります。同じ会社が公開している、セキュリティの体制を構築するプランの例は50万円(2か月)です。顧問の契約は、初回が3か月からと明記している会社もあります。システムやWebサイトの脆弱性診断を頼む場合の金額は、脆弱性診断の費用相場で対象別に解説しています。頼む内容別の費用の目安と、12社の公開料金は、セキュリティコンサルの費用相場にまとめています。
4. セキュリティコンサルの選び方
セキュリティコンサル選びで契約前に見る点は5つです。
- 何を求められて頼むのかを先に整理する
- 文書づくりをどこまで任せるかを決める
- 料金に含まれる範囲と契約期間を確認する
- 同じ規模、同じ困りごとの会社を助けた経験があるか
- 認証を取ったあとの運用まで頼めるか
1. 何を求められて頼むのかを先に整理する
最初に、取引先や顧客から何を求められているのかを整理します。ISMSやPマークの取得が取引の条件なのか、セキュリティ対策の状況をチェックシートで答えられれば足りるのかで、頼む会社と費用が変わります。認証が必要な場合は、取得したい時期と、対象にする範囲(全社か一部の部門か)を先に決めておくのがおすすめです。何から取り組むかが決まっていない場合は、現状の把握や顧問の契約から始められる会社に相談する方法もあります。
セキュリティコンサルに頼む目的を整理するときの確認項目
- 取引先や入札の条件で求められている認証と時期を書き出す
- 認証の対象にする範囲(全社か一部の部門か)を決める
- 認証の取得以外に相談したいこと(診断、社員教育、事故対応)を挙げる
2. 文書づくりをどこまで任せるかを決める
認証の取得では、規程や記録などの文書を数多く作ります。文書の原案を支援会社が作るのか、ひな形をもとに自社で作るのかは、会社によって進め方が違います。作業の代行を掲げる会社に頼むと、自社の担当者が使う時間を抑えられる点がメリットです。説明を聞きながら自社で作る進め方は、社内に知識が残りやすくなります。通常の業務と兼務している担当者が月に使える時間を先に見積もると、自社に合う進め方を判断できます。
セキュリティコンサルの支援の範囲を見るときの確認項目
- 担当者が月に使える時間を見積もる
- 規程と記録の原案をどちらが作るかを聞く
- 内部監査と社員教育を誰が実施するかを聞く
3. 料金に含まれる範囲と契約期間を確認する
見積もりは、コンサルティングの料金と審査費用を合わせた総額で比べることが大事です。月額の料金が同じでも、契約期間が1年の会社と20か月の会社では総額が変わります。訪問の回数、交通費、取得できなかった場合の返金の条件も、会社ごとに確認が必要です。同じ範囲と同じ期間で2〜3社の見積もりをそろえると、金額の差の理由が分かります。
セキュリティコンサルの料金と契約を見るときの確認項目
- コンサルティングの料金と審査費用を分けて見積もりをもらう
- 契約期間と、契約期間が終わったあとの更新のルールを聞く
- 訪問の回数と交通費、追加の料金がかかる作業を聞く
4. 同じ規模、同じ困りごとの会社を助けた経験があるか
候補の会社の導入事例で見るのは、自社と近い規模の会社が、近い困りごとを相談しているかです。社員20名以下の会社が初めてISMSを取る支援と、社員1,000名を超える会社が部門を巻き込んで体制を作る支援では、進め方も期間も変わります。事例の一覧を、業種や従業員数で絞り込める会社もあります。近い事例が見つからないときは、同じ規模の会社を支援した経験があるかを問い合わせで聞くのがおすすめです。6章では12社それぞれの事例を載せ、依頼した会社の発言が公開されている事例は原文のまま引用しました。
セキュリティコンサルの事例を見るときの確認項目
- 候補の会社の事例ページを開いて、自社と近い業種と規模の事例を探す
- 事例の中で、依頼した会社が取得した認証と、取得までの期間を読む
- 近い事例が見つからなければ、同じ規模の会社の支援経験があるかを聞く
5. 認証を取ったあとの運用まで頼めるか
認証は、取得したあとも定期的な審査に対応しながら運用を続ける必要があります。法令や規格の改定に合わせた規程の見直し、社員教育、内部監査は、取得後も毎年行う作業です。取得後の運用の支援を同じ料金で続けられる会社と、運用の支援を別の料金プランにしている会社があります。取得の支援とあわせて、2年目以降の体制と費用を聞いておくと安心です。
セキュリティコンサルの取得後の支援を見るときの確認項目
- 取得後の運用を担当する社内の担当者を選任する
- 取得後の運用と更新の支援の料金を聞く
- 規格や法令が改定されたときの対応が料金に含まれるかを聞く
5. セキュリティコンサルの比較表
12社の対応している認証と、認証の取得以外に頼めること、料金を1枚の表に並べました。導入事例は、6章に1社ずつ載せています。
表に出てくる主な用語の意味は、次のとおりです。
- AIMS:AIマネジメントシステム。国際規格はISO/IEC 42001
- ISO27017:クラウドサービスの情報セキュリティに関する国際規格
- PCI DSS:クレジットカードの情報を扱う事業者向けのセキュリティ基準
- CSIRT:社内でセキュリティの事故に対応するチーム
- SOC:ネットワークや機器を監視して、攻撃の兆候を見つける体制
- フォレンジック:事故のあとに機器の記録を調べて、原因を特定する調査
- ペネトレーションテスト:攻撃者と同じ手口で、システムに侵入できるかを試す検査
| サービス名 | 対応している認証・規格 | 認証の取得以外に頼めること | 料金(公開分) |
|---|---|---|---|
| IsoPらぼ | Pマーク/ISMS(ISO27001)/ISO9001/ISO14001 | 取得後の更新サポート/ISMSの審査の立ち合い | 月額35,000円(税別) 1規格で年額42万円 ※初期費用・追加費用なし |
| オプティマ・ソリューションズ | Pマーク/ISMS/AIMS認証/クラウド認証/PIMS認証/ISO9001/ISO14001 | E-Learning/攻撃メール演習/内部監査サポート/顧問サービス/情報セキュリティ診断サービス | ISMS取得 月39,800円(税別)〜 ※契約期間20か月 |
| UPF | Pマーク/ISMS/AIMS | 模擬審査(リハーサル)/運用サポート | ISMS新規取得 65.8万円(税込)〜 ※適用範囲につき Pマーク取得 49万円(税抜)〜 |
| レオセキュアテック | ISMS/Pマーク | 外部セキュリティ顧問/デジタルフォレンジック/SOC運用/CSIRT対応支援/セキュリティセミナー | 小規模企業向けのプラン例 セキュリティ体制構築プラン 50万円(2カ月) セキュリティ顧問契約プラン 月額7万円(年更新) |
| VLCセキュリティ | ISO27001(ISMS)/ISO27017/ISO42001(AIMS)/Pマーク/JAPHIC | セキュリティリスクアセスメント/セキュリティ診断/セキュリティ訓練/インシデント対応 | 公式サイトでご確認ください |
| SecureNaviコンサルティング | ISMS(ISO27001)/Pマーク(JIS Q 15001) | セキュリティポリシー・ガイドライン策定/内部監査支援/審査シミュレーション/セキュリティリスク診断/教育・研修/標的型攻撃訓練 | 公式サイトでご確認ください |
| LRM | ISMS(ISO27001)/ISO27017/ISO27018/ISO27701/Pマーク | ISMS・Pマークの運用支援/セキュリティBPO/ISMAP登録支援 | 公式サイトでご確認ください |
| 認証パートナー | ISO27001/Pマーク/ISO27017/ISO42001/ISO27701/ISO9001/ISO14001 ほか | 運用・更新サポート/社員教育用の資料(オプション)/法改正のチェック | 1規格 月額50,000円(税別) ※年間60万円を一括払い |
| グローバルセキュリティエキスパート(GSX) | ISO27001(ISMS)/ISO20000/ISO9001/ISO14001 | セキュリティアドバイザリーサービス/セキュリティリスクアセスメント/CSIRT構築運用支援/インシデント対応訓練/脆弱性診断/緊急対応サービス | 公式サイトでご確認ください |
| ISOプロ | ISO27001/Pマーク/ISO42001/ISO9001/ISO14001 ほか | 運用改善サポート(運用中の会社向けのプラン)/内部監査員講習/審査同席サポート | ISO27001新規取得 月額40,000円〜 ※30名未満・複数年契約の場合 |
| ISOコム | ISO27001/ISO9001/ISO14001/ISO22000 ほか | ISO運用・更新/ISOスリム化/ISO内部監査員養成講座 | ISO27001新規取得 65,000円×12回(総額780,000円)〜 ※1業種・1拠点・従業員50名が前提の参考価格 |
| レオンテクノロジー | ISMS/PCI DSS/SCS評価制度 | 脆弱性診断/ペネトレーションテスト/フォレンジック/アドバイザリー支援/CSIRT構築支援/教育・研修 | 公式サイトでご確認ください |
6. セキュリティコンサルのおすすめ12選
ここからは1社ずつ紹介します。各社の説明のあとに、その会社に依頼した会社の導入事例を、公式サイトから出典つきで載せました。依頼した会社の発言が公開されている事例は、原文のまま引用しています。
IsoPらぼ
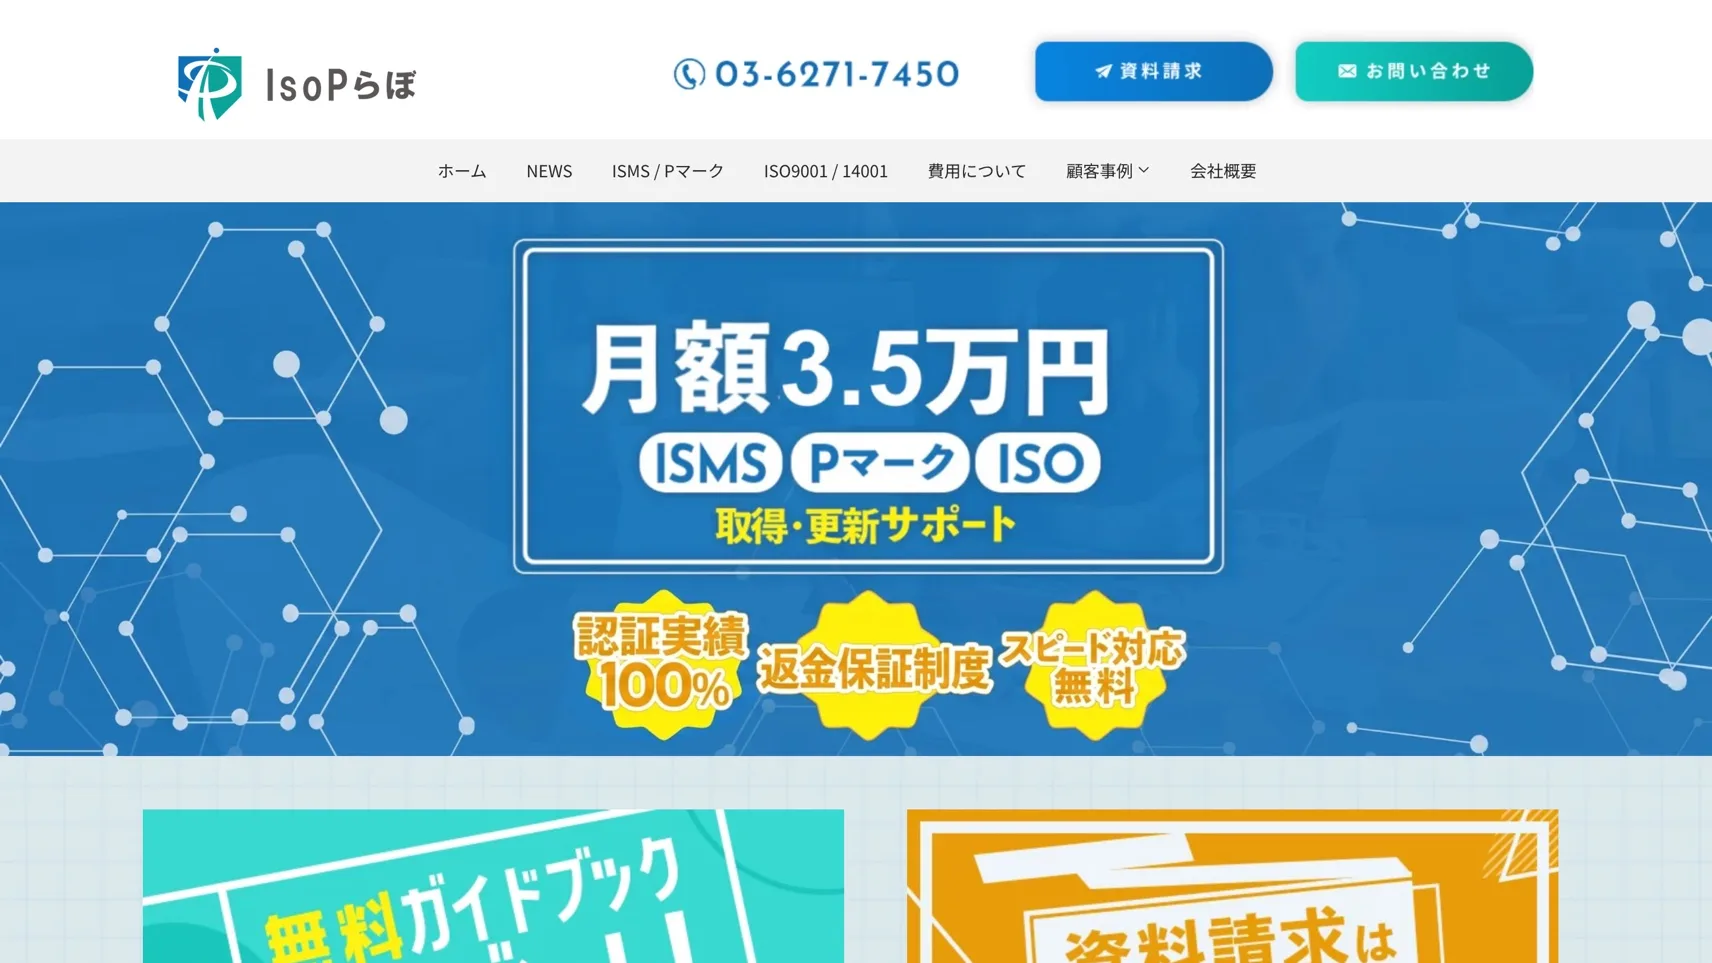
| 運営会社 | 株式会社IsoPらぼ(茨城県つくば市、2020年設立。東京オフィスは東京都千代田区) |
|---|---|
| 対応している認証・規格 | Pマーク/ISMS(ISO27001)/ISO9001/ISO14001 |
| 認証の取得以外に頼めること | 取得後の更新サポート/ISMSの審査の立ち合い |
| 料金 | 月額35,000円(税別)。1規格で年額42万円、2規格で年額66万円。初期費用・追加費用なし。東京、神奈川、埼玉、千葉以外のエリアは交通費が別途必要 |
IsoPらぼは、株式会社IsoPらぼが運営するISMS・Pマーク・ISOの取得と更新の支援サービスです。公式サイトは「サポート費用は月額3.5万円。初期費用もありません。」と掲げています。取得までの期間は「平均4ヶ月~6ヶ月でのスピード取得」と紹介しています。
特長として「圧倒的低価格」「認証スピード」「作業まで支援」の3つを挙げています。訪問(打合せ)の回数は、原則2か月に1度が基準です。認証や更新ができなかった場合は、お客様都合の場合を除いて費用を全額返金すると明記しています。
導入事例:株式会社つなげーと(イベントプラットフォームの運営)
つなげーとは、社会人の友だち作りを目的にしたイベントのプラットフォームを運営する会社です。利用者全員の顔写真付きの身分証明書を預かるサービスのため、利用者に安心して使ってもらうための客観的な証明として、2024年にISMSを取得しました。認証を目指した当初は自宅兼オフィスの環境で、自社の実態に合わないルールを当てはめられることへの不安があったと話しています。
サポート開始直後はISMSについて知らないことだらけだったので、こっちが何をしていいかも分からない状態でした。しかし良い意味で「思ったよりもはるかに楽をさせてもらった」というのが本音です。例えば、「オフィスレイアウト図」や「ネットワーク構成図」などは、ある程度自分で書かなければいけないだろうと覚悟していました。しかし私が簡単に書いた素人レベルの図を、ご担当者がきれいに手直しいただき完璧に整えてくれました。「ここまでやってくれるんだ!」と大きな安心感を覚えましたね。
図面や文書づくりの作業まで一緒に進めてほしい会社に合うかもしれません。
オプティマ・ソリューションズ
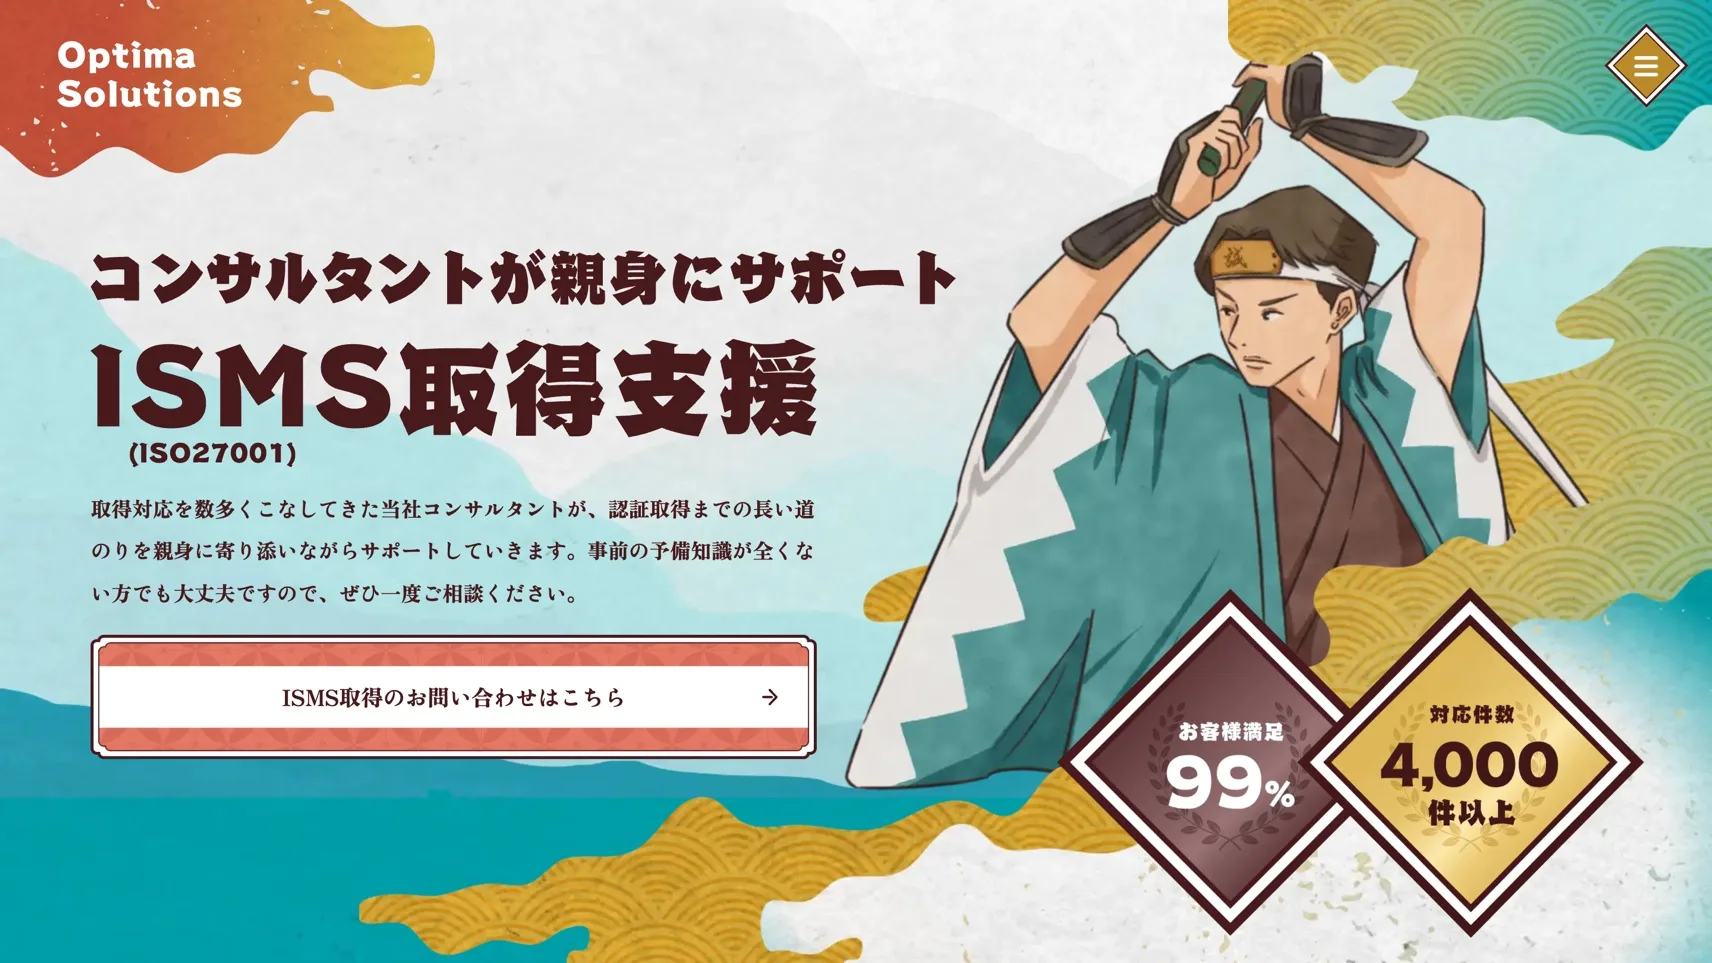
| 運営会社 | オプティマ・ソリューションズ株式会社(東京都千代田区、2005年設立。大阪、名古屋にオフィス) |
|---|---|
| 対応している認証・規格 | Pマーク/ISMS/AIMS認証/クラウド認証/PIMS認証/ISO9001/ISO14001 |
| 認証の取得以外に頼めること | E-Learning/攻撃メール演習/内部監査サポート/顧問サービス/情報セキュリティ診断サービス |
| 料金 | ISMS取得 月39,800円(税別)〜。契約期間は20か月で、その後は1か月単位の自動更新。審査料金を合わせた取得費用の例は、社員5名・1事業所で1,246,000円、社員50名・2事業所で1,596,000円、社員120名・5事業所で2,396,000円 |
オプティマ・ソリューションズは、PマークとISMSの取得支援を中心に、情報を守るためのサービスを提供している会社です。公式サイトのトップは「大企業から中小企業まで、コンサル実績4000件以上」と掲げています。ISMSの取得までの期間は、通常6〜8か月程度と記載されています。
進め方は、コンサルタントが資料や文書のひな形を提供して作業の内容を説明し、依頼した会社が作業し、コンサルタントがその結果を確認してから次に進むスタイルと紹介しています。工数を取れない場合は、コンサルタントが作業を代わりに行うこともあると明記しています。取得までの流れは、無料セミナーへの参加から認証審査までの7段階です。
導入事例:ケースワイズコンサルティング株式会社(ITコンサルティング・システム開発、東京都港区)
ケースワイズコンサルティングは、業務改革の支援から業務システムの導入までを手がける会社です。クライアントのシステム開発で個人情報に触れる機会があり、情報セキュリティの重要性を全社員に周知するためにISMSの取得を決めました。社内に情報セキュリティ専門のスタッフはおらず、内製も検討しましたが、本業に支障が出る可能性を考えて外部に依頼しています。2023年8月に取り組みを始め、2024年1月に取得しました。
新体制では、萩小田社長のトップダウンと各事業部長から各事業部への周知、オプティマ・ソリューションズとの密なコミュニケーションなどにより、ISMS取得の取り組みは加速していきました。とくに変わったのは、ISMSのフレームを理解し当社の仕組みに合わせていく合理的な判断力です。例えば、入退室の管理において、監視カメラの設置が推奨されていても、その必要性を吟味することができます。実際、監視カメラの機能性と、社外の人間の出入りが多くない当社の状況を合わせて総合的に判断し、すぐに必要はないという結論を下しました。
事業の種類が多く、規格の内容を理解したうえで自社の実態に合うルールを作りたい会社に向いています。
UPF
| 運営会社 | 株式会社UPF(東京都中央区。名古屋、福岡に営業所) |
|---|---|
| 対応している認証・規格 | Pマーク/ISMS/AIMS |
| 認証の取得以外に頼めること | 模擬審査(リハーサル)/運用サポート |
| 料金 | ISMS新規取得 65.8万円(税込)〜(適用範囲につき)。運用サポートは年間38.5万円(税込)〜。Pマーク取得 49万円(税抜)〜 |
UPFは、PマークとISMSの取得と更新を支援しているコンサルティング会社です。公式サイトのISMSのページは「ISMS新規取得、更新にかかるお客様側のめんどうな作業を極限まで減らして差し上げます」と掲げています。対象については「当社のサービスは様々な規模・業種・業態の方にご利用いただいています」と記載されています。
ISMSのページでは、現役の認定審査員を含むコンサルタントがプロジェクトチームを組んで取得を支援する伴走型のコンサルティングと紹介しています。ISMSの現地審査には同席できると明記しています。
導入事例:株式会社トランビ(事業承継・M&Aプラットフォームの運営)
トランビは、事業を売りたい人と買いたい人をオンラインでつなぐM&Aのプラットフォームを運営しています。経営に関わる情報がプラットフォームに載ることと、提携先に金融機関が多いことから、ISMSの取得を決めました。認証を取得した経験がなく、複数のコンサルティング会社に連絡したうえでUPFを選んでいます。
取得したことがなかったので、どれぐらいの工数がかかるのか、どれぐらいの準備が必要なのか、手探りで進めなければいけないのかなと思っていて、不安が大きかったですね。
我々のやるべきことを明確にしていただいたので、コンサルタントの方からいただいた質問に答えていくだけで手続きを進められた、ということが非常によかったなと思っています。
初めての認証取得で、書類づくりにかかる工数が読めずに不安を感じている会社は、検討してみる価値があります。
レオセキュアテック
| 運営会社 | レオセキュアテック株式会社(東京都中央区) |
|---|---|
| 対応している認証・規格 | ISMS/Pマーク |
| 認証の取得以外に頼めること | セキュリティコンサルティング・外部セキュリティ顧問/デジタルフォレンジック・サイバー調査/SOC運用(SIEM対応)/CSIRT対応支援/セキュリティセミナー・人材育成 |
| 料金 | 小規模企業向けのプラン例として、セキュリティ体制構築プラン 50万円(2カ月、6回の打ち合わせ含む)、セキュリティ顧問契約プラン 月額7万円(年更新)。料金は組織の規模と内容で変わる |
レオセキュアテックは、セキュリティのコンサルティングと外部顧問、事故が起きたときの調査を提供している会社です。公式サイトは「"サイバーリスク"から企業を守る」と掲げています。外部顧問のサービスは「セキュリティに不安を感じている、何から始めるべきか悩んでいる企業向けの外部顧問サービスです。」と紹介しています。顧問契約のプラン例には、月1回のセキュリティ委員会への出席と、月10回までのメール・電話での相談対応が含まれます。
導入事例:複数のセキュリティ基準の比較と、組織内の基準の改定案の作成
依頼した組織には、複数の外部の基準と、自組織の既存の基準との関係を整理する必要がありました。比べた外部の基準は、政府機関等のサイバーセキュリティ対策のための統一基準群、ISO/IEC 27001、NIST Cybersecurity Framework、CIS Controlsです。レオセキュアテックは各基準の共通点と相違点を比較・対応表にまとめ、既存の基準で不足している事項を整理して、改定案の作成まで支援したと公開しています(2026年10月9日確認)。
自社のセキュリティのルールを、複数の基準に合わせて見直したい会社に合うかもしれません。
VLCセキュリティ
| 運営会社 | 株式会社VLCセキュリティコンサルティング(旧 株式会社バルク。株式会社VLCセキュリティのグループ事業会社) |
|---|---|
| 対応している認証・規格 | ISO27001(ISMS)/ISO27017/ISO42001(AIMS)/Pマーク/JAPHIC |
| 認証の取得以外に頼めること | セキュリティリスクアセスメント/セキュリティ体制コンサル/セキュリティ診断/セキュリティ訓練/インシデント対応 |
| 料金 | 公式サイトでご確認ください |
VLCセキュリティは、認証の取得支援から診断、訓練、事故対応までを、グループの会社で提供しています。認証の取得支援を担当するのは、株式会社VLCセキュリティコンサルティングです。公式サイトはPマークで「3,300件を超える支援実績」、ISO27001(ISMS)で「800件を超える支援実績」と紹介しています。ISMSのページには「大企業、中小企業からIPO準備中の法人まで規模を問わず」との記載があります。
PマークとISMSの取得支援には、それぞれスタンダードとライトの2つのプランがあります。どちらの認証でも、スタンダードプランは取得期間が最短8か月で訪問回数は無制限、ライトプランは取得期間が最短6か月で訪問回数は4回です。Pマークのライトプランは「社員数50名以下、単一事業の企業が対象のシンプルなプラン」と紹介されています。
導入事例:株式会社GOGON(占い館の運営、東京都渋谷区)
GOGONは、東京で占い館「雨照(アメテラス)」を運営する会社です。占いは相談者の個人的な悩みを聞く事業のため、占いの領域に参入すると決めた時点で、サービスを立ち上げる早い段階でのPマーク取得を考えていました。VLCセキュリティには、制度の設計から申請、審査に向けた質疑への対応までを依頼しています。
制度設計から申請、審査に向けた質疑対応まで、非常に幅広く支援していただきました。当初から、プライバシーマークを取得することや、そのプロセスが重要であるという認識は持っていました。しかし、具体的に何を、どの順番で、どの水準まで整備すればよいのかという部分は、漠然としていました。VLCセキュリティさんには、当社の事業形態や実際の運用を理解したうえで、その考えを実際の規程、教育、システム、店舗オペレーションへ落とし込むために、必要な事項を一つずつ整理していただきました。
誰か一人の管理担当者だけが意識するのではなく、それぞれのメンバーが自分の業務の中で「この情報は本当に必要か」「この共有方法で問題ないか」「いつまで保存するべきか」を考えられるようになったことが、最も大きな変化です。
店舗とWebの両方で個人情報を預かる事業を始める会社は、参考にしてみてください。
SecureNaviコンサルティング
| 運営会社 | SecureNavi株式会社(東京都港区、2020年創業) |
|---|---|
| 対応している認証・規格 | ISMS(ISO27001)/Pマーク(JIS Q 15001) |
| 認証の取得以外に頼めること | セキュリティポリシー・ガイドライン策定/内部監査支援/審査シミュレーション/セキュリティリスク診断/セキュリティ教育・研修支援/標的型攻撃訓練 |
| 料金 | 公式サイトでご確認ください。クラウドツール「SecureNavi」は月額3万円〜(税別) |
SecureNaviコンサルティングは、SecureNavi株式会社が提供する伴走型のコンサルティングサービスです。同社は、ISMSやPマークの運用を効率化するクラウドツール「SecureNavi」を開発しています。公式サイトは「情報セキュリティマネジメント業務の運用効率化・高度化に特化した伴走型コンサルティングサービスです。」と紹介しています。
認証の取得と運用の支援のほか、セキュリティポリシーや関連文書の見直し、内部監査、模擬審査、教育と訓練までを支援の対象に掲げています。よくある質問では、クラウドツールの利用は必須ではないという回答です。契約の内容は、リスクと対応の方法、期間、金額をもとに決めると記載されています。
導入事例:CLINKS株式会社(IT・ソフトウェア、従業員約1,300名)
CLINKSは、2025年度に生成AIを使った自社サービスをリリースした会社です。営業活動の中で、預けたデータの管理と安全性について質問が多く寄せられていました。製品の安全性を対外的に示すためにAIMS認証(AIマネジメントシステムの認証。国際規格はISO/IEC 42001)の取得を決めましたが、社内に知見がなく、SecureNaviのコンサルタントの支援を利用しています。準備の開始から約8か月で、2026年7月30日付でAIMS認証のプライベート認証(認証機関が独自に設定した基準にもとづいて審査する認証制度)を取得しました。
一番は、指示通りに進めれば確実に取得できるという安心感です。自力で進めていたら、正解が分からないまま手探りで試行錯誤し、せっかく労力をかけて作った文書が審査で指摘されるなどの手戻りも多かったはずです。
コンサルタントの方がステップごとに明確な道筋や具体例を示してくれたため、「次はこれをやればいい」と迷わず進められました。社内に知見がない新しい規格だからこそ、このサポートは非常に大きかったですね。
社内に知見が無い新しい規格の認証を進めたい会社におすすめです。
LRM
| 運営会社 | LRM株式会社(東京都品川区、2006年設立。神戸、名古屋にオフィス) |
|---|---|
| 対応している認証・規格 | ISMS(ISO27001)/ISO27017/ISO27018/ISO27701/Pマーク |
| 認証の取得以外に頼めること | ISMS・Pマークの運用支援(情報セキュリティ倶楽部)/セキュリティBPO/3省2ガイドライン準拠支援/ISMAP登録支援 |
| 料金 | 公式サイトでご確認ください |
LRMは、ISMS(ISO27001)の認証取得コンサルティングを中心に、セキュリティのコンサルティングとクラウドサービスを提供している会社です。公式サイトは「年間580社※・20年の支援実績」と掲げています(※は2023年8月1日〜2024年7月31日のコンサルティング支援社数)。規定や様式など、必要な主要文書の原案は全てLRMが作成すると明記しています。
基本のコースは3つです。取得期間の目安は、ひな形をもとに文書を作るシンプルコースが6〜7か月、すでにある社内の規程をもとに作るカスタムコースが8〜9か月、短期取得コースが4〜5か月です。規模については、よくある質問で、従業員数1人から取得できると答えています。事例の一覧には、業種と従業員数の絞り込みがあります。
導入事例:株式会社キッツ(バルブメーカー、東京都港区)
キッツは、流体制御機器の総合バルブメーカーで、従業員数は5,469名です。半導体や環境・エネルギーなどの分野で、顧客からセキュリティ対策に関する質問や調査を受ける機会が増えていました。セキュリティを担当する事務局のメンバーは専任ではなく、最初からコンサルティング会社への依頼を前提に4社を比べています。IT統括センターを認証の範囲として、2026年2月にISMSを取得しました。
常に先回りして事前にアナウンスをいただけたことや、提出資料の内容に対して的確なアドバイスをいただけた点が非常に良かったです。また、こちらからの質問に対する回答も常にタイムリーにいただくことができました。審査を見据えた内部監査においても明確なポイントを指摘していただき、認証取得までスムーズに進めることができました。また、認証を取得した後も継続的な運用支援をお願いしており、年4回ほどのディスカッションを実施しています。
顧客からセキュリティに関する質問が増えていて、認証を取得して答えられるようにしたい会社にぴったりです。
認証パートナー
| 運営会社 | 株式会社スリーエーコンサルティング(大阪府大阪市、1999年創業。東京支社は東京都新宿区) |
|---|---|
| 対応している認証・規格 | ISO27001/Pマーク/ISO27017/ISO42001/ISO27701/SCS評価制度/ISO9001/ISO14001 ほか |
| 認証の取得以外に頼めること | 運用・更新サポート/社員教育用の資料(オプション)/法改正のチェック/内部監査の立会 |
| 料金 | 1規格 月額50,000円(税別)。年間60万円(税別)を一括払い。契約期間は最低1年。新規認証と運用・更新で料金は共通 |
認証パートナーは、株式会社スリーエーコンサルティングが運営する、ISO・Pマーク・ISMSの認証取得と運用のサポートサービスです。公式サイトは「アドバイスや取り次ぎだけでなく、もう一歩踏み込んでお客様の社員のようにすべてをサポート。」と掲げています。依頼した会社が担当することは「日常のお仕事」「審査機関との窓口」「日程調整」の3つと紹介しています。
ISMSの新規認証は「認証完了まで5〜6ヶ月」と記載されています。規模については、ISOは従業員1名から取得できるというのが、よくある質問での回答です。規格の改訂への対応は年間60万円のサポートに含まれ、取得後の運用の段階でも料金は変わらないと明記しています。
導入事例:株式会社インテリジェントクラウドコンサルティング(システム開発、東京都渋谷区)
インテリジェントクラウドコンサルティングは、Microsoftの業務アプリケーションに特化したシステム開発の会社で、従業員は170名(うち社員75名)です。当初は担当者2名で、認証に必要な規程や帳票、記録簿を自分たちで作っていました。「ここまでやれば認証が取れる」という基準が見えず、社内から取得の期限が設定されたこともあり、外部の支援を依頼しています。
2025年7月に契約し、同12月末までに認証取得というスケジュールでした。提案を受けたコンサルティング会社の中には「年内取得は難しい」という声もありましたが、スリーエーコンサルティングと認証機関(審査機関)の協力のもと、当初の目標通り取得することができました。
目標通りにISMSを取得でき、それによって社内基盤が強化でき、セキュリティ体制を備えた企業であると外部に説明できる点は大きなビジネスメリットを感じています。
自社で準備を始めたものの進め方に迷っていて、取得の期限が決まっている会社に向いています。
グローバルセキュリティエキスパート(GSX)
| 運営会社 | グローバルセキュリティエキスパート株式会社(設立は2000年4月。商号変更日を設立日として記載) |
|---|---|
| 対応している認証・規格 | ISO27001(ISMS)/ISO20000(ITSMS)/ISO9001(QMS)/ISO14001(EMS) |
| 認証の取得以外に頼めること | セキュリティアドバイザリーサービス/セキュリティリスクアセスメント/CSIRT構築運用支援/インシデント対応訓練サービス/脆弱性診断/緊急対応サービス |
| 料金 | 公式サイトでご確認ください。ISMS認証取得支援は個別の見積もり。アドバイザリーは「初回のご契約は3ヵ月~です。」と記載 |
グローバルセキュリティエキスパート(GSX)は、サイバーセキュリティの対策を支援している会社です。会社概要では、事業を「準大手・中堅・中小企業向けにサイバーセキュリティ対策をワンストップで支援する」と紹介しています。ISMSの認証取得支援は、取得のほか維持審査、更新審査、規格の改定にも対応すると記載されています。
セキュリティの顧問にあたるアドバイザリーは、定例会への参加、メールや電話での質疑応答、依頼した会社が作った資料のレビュー、参考資料の提供で助言すると紹介しています。「社内のセキュリティ人材が不足している」「セキュリティに関する相談相手がいない」という悩みを持つ会社に向けたサービスと記載されています。
導入事例:トーヨーカネツ株式会社(東京都江東区)
トーヨーカネツは、従業員数が単体で608名の会社で、重要インフラの企業を主要な顧客にしています。2018年に海外取引でビジネスメール詐欺が発生し、被害は水際で止められました。当時のセキュリティ担当者は兼務の1名で、対策の必要性を社内にどう上申して合意を作るかに悩んでいました。リスクアセスメントで課題を整理したあと、対策を実行する段階でGSXのアドバイザリー支援を利用しています。
アセスメントで提示したセキュリティ課題への対策を実行していくにあたり、当時(2018年ごろ)の推進役は私しかおらず、到底手がまわらない状態でした。さりとて、専門人材を雇用するほどの機運までに社内は至っておらず、GSXのアドバイザリー支援を活用して対策を進めていくこととしました。和田さん他コンサルタントの知見を借りながら、ガイドラインの整備、情報資産台帳の策定、そしてそれらを実務に載せていくための啓発活動、従業員教育、ISMS認証取得、インシデント対応訓練など次々とセキュリティ対策を実行していくことができました。
専門の人材を採用する前に、セキュリティの相談相手がほしい会社に合うかもしれません。
ISOプロ
| 運営会社 | 株式会社ISOプロ(東京都新宿区。2016年に事業を開始し、2026年に法人を設立。名古屋、大阪に支社) |
|---|---|
| 対応している認証・規格 | ISO27001/Pマーク/ISO42001/ISO9001/ISO14001/ISO22000/ISO45001 ほか |
| 認証の取得以外に頼めること | 運用改善サポート(運用中の会社向けのプラン)/内部監査員講習、審査同席サポート、複数拠点サポート(オプション) |
| 料金 | ISO27001の新規取得・運用サポート 月額40,000円〜(30名未満・複数年契約・新規取得の場合)。運用改善サポートは1規格あたり、30名未満 月額50,000円〜、30名以上500名未満 月額75,000円〜、500名以上 月額100,000円〜 |
ISOプロは、株式会社ISOプロが運営する、各種ISOとPマークの取得と運用のサポートサービスです。公式サイトのISO27001のページは「取得・更新などの作業代行、対応回数制限なし」「お客さまの工数80%カット」を強みに掲げています。依頼した会社が行うことは、基本的に「確認」「通常業務」「日程調整」「要所の対応」と紹介しています。
サポートの内容には、文書作成、運用記録作成、内部監査の実施、マネジメントレビュー実施、是正処置の指導、審査機関の選定と対応、審査後の対応が含まれます。新規取得の期間は、よくある質問での回答が、平均7か月程度、最短の事例で4か月です。事例の一覧には、規格と業種の絞り込みがあります。
導入事例:オンウェーブ株式会社(人材紹介、東京都千代田区)
オンウェーブは、製薬会社に特化した人材の採用支援を行う会社で、規模は20名以下です。人材の情報を多く扱うため、コロナ禍で在宅勤務を導入するときに、社員一人ひとりのセキュリティ意識を高めることが重要と考えました。6社ほどに問い合わせ、3社と打ち合わせをしたうえで、訪問の回数に制限がないことと、担当者の説明が明確だったことからISOプロを選び、ISO27001を取得しています。
ただクライアントからのSDGs的なアンケートでは、取得に関する質問事項には堂々と回答できています。
また社内的な話でいうと、ISO導入に併せてセキュリティやメディカル、サービスについての研修と試験を月1で実施するようになりました。今までは「まあいいか」と進めてしまっていたことも、セキュリティに影響が出そうな内容は率先して上司に相談して進めるようになりました。
在宅勤務やクラウドの利用に合わせて情報の管理を整えたい会社は、参考にしてみてください。
ISOコム
| 運営会社 | ISOコム株式会社(東京都中央区。関西、名古屋、神戸、福岡に拠点) |
|---|---|
| 対応している認証・規格 | ISO27001/ISO9001/ISO14001/ISO22000/ISO45001 ほか |
| 認証の取得以外に頼めること | ISO運用・更新/ISOスリム化/ISO内部監査員養成講座 |
| 料金 | ISO27001の新規取得 65,000円×12回(総額780,000円)〜。維持(運用更新)は25,000円×12回(総額300,000円)〜。1業種、1事業拠点、従業員数50名(部門数5程度)を前提とした参考価格。審査機関の審査費用と交通宿泊費は別途必要 |
ISOコムは、ISOの認証取得と運用のコンサルティングを行っている会社です。公式サイトは、人気の理由として「無駄な文書をスリム化して負担軽減」「業務に使えるISOで経営効率も改善」を強みに掲げています。料金のプランは「新規ISO取得+運用・更新サポートプラン」で、取得後は自社で運用できるまでサポートすると紹介しています。
取得の流れは、準備と体制の構築から認証登録証の授与までの6段階で案内されています。ISO27001の事例では、新規の取得のほか、2022年版の規格への移行を支援した事例を公開しています。
導入事例:AK社(中古OA機器の回収・廃棄、愛知県)
AK社は、愛知県で中古OA機器の回収と廃棄を行う会社です。ISO27001の2022年版への移行審査にあたり、ISOコムの支援を利用しました。打ち合わせには、新しくISO27001に関わることになった事務の担当者2名も参加しています。移行に必要な作業はマニュアルや手順書の変更が中心で、1人が1日かければ対応できる範囲だったと話しています。
担当していただいたコンサルタントの方は要点を的確にご説明くださり、余分な時間を取られることなくスムーズに進めることができました。とても助かりました。
2022年度版への移行審査にあたり、コンサルタントの方から事前に移行箇所について丁寧なレクチャーを受けていたため、審査もスムーズに進み、不適合もなく無事に終えることができました。
すでにISO27001を取得していて、規格の改定への対応を短い時間で進めたい会社に向いています。
レオンテクノロジー
| 運営会社 | 株式会社レオンテクノロジー(東京都豊島区) |
|---|---|
| 対応している認証・規格 | ISMS/PCI DSS/SCS評価制度 |
| 認証の取得以外に頼めること | 脆弱性診断/ペネトレーションテスト/フォレンジック/アドバイザリー支援/CSIRT構築支援/セキュリティ対策支援/教育・研修/セキュリティ監査 |
| 料金 | 公式サイトでご確認ください |
レオンテクノロジーは、セキュリティ診断、事故が起きたときの調査、コンサルティング、審査・監査を提供しているセキュリティの会社です。公式サイトは「最高峰の品質と安心を もっと手軽に。」と掲げています。コンサルティングについては「規模の大小問わずにご提案可能です。」と記載されています。
コンサルティングのメニューは、アドバイザリー支援、CSIRT(社内でセキュリティの事故に対応するチーム)の構築支援、セキュリティ対策支援、認証取得・準拠支援、教育・研修です。クレジットカードの情報を扱う事業者向けの基準であるPCI DSSには、準拠の支援と審査の両方に対応しています。
導入事例:ELESTYLE株式会社(キャッシュレス決済サービスの提供)
ELESTYLEは、小売や飲食、駐車場などの業界に向けて、キャッシュレス決済のプラットフォーム「elepay」を提供する会社です。大手企業との取引要件を満たすことと、社員のセキュリティ意識の向上を目的に、ISMSとPCI DSSの導入を決めました。数社の話を聞いたうえで、同じ年度のうちにISMSとPCI DSSの両方を取得する目標に対応できる支援体制を決め手に、レオンテクノロジーを選んでいます。
今回の支援を受けて、準拠プロセスが非常に分かりやすく、スムーズに進められた点が特に良かったです。また、レオンテクノロジーさんの専門的な知識に基づいた具体的なアドバイスが非常に役立ちました。弊社はベンチャー企業のため、限られたリソースの中で期限までに認証取得を行う必要がありました。レオンテクノロジーさんはこの現状を考慮し、事前に文書のテンプレートなどを準備して柔軟な対応を取っていただいたおかげで、スムーズに進めることができました。既存の業務に支障が出ないように気を使っていただき、柔軟で手厚いサポート体制、準拠に向けた細やかなフォローにとても感謝しています。
決済やカードの情報を扱っていて、ISMSとあわせてPCI DSSへの準拠も進めたい会社は、検討してみる価値があります。
ここで紹介した導入事例は、各社が公式サイトで公開している事例のうちの1つです。各社はほかの業種・規模の会社も支援しているので、気になる会社は公式サイトの事例ページもあわせてご覧ください。
7. セキュリティコンサルのメリットと注意点
セキュリティコンサルのメリットは、認証の審査の経験がある会社と一緒に、準備の範囲と順番を決められることです。頼んだ会社の声から見えるメリットと、契約前に決めておきたい注意点を整理しました。
セキュリティコンサルのメリット
- 準備の範囲と順番が明確になります。「ここまでやれば認証が取れる」という基準が見えずに自社で文書を作り続けていた会社が、依頼から約半年で認証を取得した事例があります。
- 担当者の作業の負担が減ります。自分1人で取得する場合の労力を10とすると、実際は3くらいの負担で取得できたと話す会社があります。
- 社員が情報の扱いを自分で考えるようになります。取得に合わせて月1回の研修と試験を始め、セキュリティに影響が出そうな内容を上司に相談して進めるようになった会社があります。
- 取引先や顧客への説明がしやすくなります。取引先からのアンケートの、認証の取得に関する質問に回答できるようになった会社があります。
具体例は、6章「セキュリティコンサルのおすすめ12選」の各社の事例にまとめています。
セキュリティコンサルの注意点
セキュリティコンサルを始めるときには、気をつける点や、思っていたのと違った、という場面も出てきます。契約前に決めておきたい点を挙げます。
- 審査費用はコンサルティングの料金と別に必要です。審査機関へ支払う費用は会社の規模と拠点の数で変わるため、コンサルティングの料金と合わせた総額で予算を組むことが大事です。
- 社内の担当者の時間が必要です。業務の内容の説明、社員教育、審査の当日の対応は自社の社員が行うため、通常の業務と並行して使える時間を確保しておくと安心です。
- 契約期間と更新のルールは会社によって違います。契約期間が1年の会社や20か月の会社があり、契約期間のあとに自動で更新される契約もあるため、契約の前に期間と更新の条件を確認する必要があります。
- 認証を取得できなかった場合の扱いは、会社によってルールが違います。返金や保証の対象になる場合を、契約の前に確認することが大事です。
- 認証は取得したあとも運用が続きます。取得後の審査に向けた内部監査と社員教育を誰が担当するかを、取得の支援を頼む段階で決めておくのがおすすめです。
8. セキュリティコンサルを頼むときの流れ
ISMSの取得をセキュリティコンサルに頼むときは、次の6段階で進みます。公開されている例では、取得までの期間は4か月〜9か月の案内が中心です。
- 目的と認証の範囲を決める:取引先から求められている認証と時期を確認し、全社で取るのか一部の部門で取るのかを決めます。
- コンサルティング会社に問い合わせて、見積もりを比べる:事業の内容、従業員数、拠点の数、取得したい時期を伝えます。同じ範囲で2〜3社の見積もりをそろえると比べやすくなります。
- 体制とスケジュールを決めて、情報資産とリスクを洗い出す:社内の責任者と担当者を選任し、審査機関を選びます。自社が持つ情報を一覧にして、リスクを評価します。
- 規程を作り、社員教育をして運用を始める:情報セキュリティの方針と規程、手順書を作り、社員に教育します。作ったルールで実際に業務を回し、記録を残します。
- 内部監査とマネジメントレビューを行う:ルールどおりに運用できているかを社内で監査し、結果を経営層に報告して見直します。
- 審査機関の審査に対応して、認証を取得する:審査は、第1段階と第2段階の2段階で行われます。指摘があった場合は是正の対応をして、認証の取得に進みます。
社内の規程がすでにある場合は、既存の規程をもとにルールを作る進め方を用意している会社もあります。取得したい時期が決まっている場合は、問い合わせの段階で時期を伝えるのがおすすめです。
9. セキュリティコンサルに関するよくある質問
セキュリティコンサルのbig4とは何ですか
big4は、デロイト トーマツ、PwC、EY、KPMGの4つのグループを指す呼び方です。4つのグループは、それぞれ公式サイトでサイバーセキュリティの支援サービスを案内しています。この記事の6章で紹介している12社は、編集部が公式サイトで導入事例を確認した会社で、big4の各社はこの記事では事例を確認していません。
セキュリティコンサルには何を頼めますか
現状の把握、ルールづくり、認証の取得と更新、社員教育、内部監査、相談と事故対応を頼めます。ISMSやPマークの取得支援に対応している会社が多く、顧問や診断、事故対応まで対応している会社もあります。依頼できる業務の範囲は、2章で整理しました。
セキュリティコンサルの費用はいくらですか
ISMS・Pマークの取得支援は、1規格あたり月額3.5万円〜5万円(税別)の料金が公開されています。総額では65.8万円(税込)からの料金が公開されていて、審査機関へ支払う審査費用は別に必要です。顧問は、小規模企業向けに月額7万円(年更新)のプラン例が公開されています。取得支援、顧問、診断など頼む内容ごとの金額の目安は、頼む内容別の費用の目安で解説しています。
セキュリティコンサルの会社はどこですか
この記事では、公式サイトに導入事例を公開している12社を6章で紹介しています。従業員1名から取得できると明記している会社や、社員数50名以下の会社向けのプラン、小規模企業向けのプラン例を公開している会社を載せました。5章の比較表で、対応している認証と料金を並べて確認できます。
中小企業がセキュリティコンサルを頼む場合の料金はいくらですか
社員5名・1事業所でISMSを取得する費用を、1,246,000円と公開している会社があります。この金額は審査料金を含みます。月額3.5万円からの料金や、従業員1名から取得できると明記している会社もあるため、規模を伝えて見積もりを取るのがおすすめです。
10. まとめ
セキュリティコンサルは、情報を守る体制を整えるために、現状の把握からルールづくり、認証の取得、取得後の運用までを専門の会社が支援するサービスです。ISMSやPマークの取得支援は、1規格あたり月額3.5万円〜5万円(税別)、総額では65.8万円(税込)からの料金が公開されていて、審査費用は別に必要です。
コンサルティング会社を選ぶときは、何を求められて頼むのか、文書づくりをどこまで任せるか、取得後の運用まで頼むかの3つを先に整理しましょう。
自社と近い業種と規模の会社を支援した事例がある会社を2〜3社選び、同じ範囲と期間で見積もりを比べてみてください。